Inhalt dieses Artikels
Wenn im Team der nächste Deadline-Druck steigt, ist der Gedanke naheliegend: Warum nicht einfach eine KI ranlassen, die repetitive Aufgaben komplett übernimmt? Doch bevor Sie KI-Agenten einsetzen, lohnt sich eine ehrlichere Frage: Nicht ob Sie das tun sollten, sondern welcher konkrete Engpass davon wirklich profitiert. Denn Fehlentscheidungen, falsche Außenkommunikation oder unklare Datenflüsse werden bei autonomen Systemen schnell teuer, gerade wenn ein kleines Team keine Zeit für nachträgliche Korrekturen hat.
Der Trend ist real: Laut Bitkom setzen 48 Prozent der befragten deutschen Tech-Startups bereits selbstständige KI-Agenten in Geschäftsprozessen ein, 87 Prozent nutzen generative KI-Tools. Wichtig für die Einordnung: Die Befragung von 102 Unternehmen ist nicht repräsentativ, sie zeigt ein Stimmungsbild, keinen Pflichtstandard. Die Kernthese dieses Artikels lautet deshalb: Der Fehler ist nicht, keine autonomen KI-Agenten zu haben, sondern ihnen unklare Prozesse, schlechte Daten oder zu viele Rechte zu geben. Im Folgenden bekommen Sie eine Entscheidungsmatrix, fünf realistische Einsatzfelder, klare Stoppschilder und einen 14- beziehungsweise 30-Tage-Pilot, mit dem Sie selbst entscheiden können.
Quelle: bitkom.org/Presse/Presseinformation/Jedes-zweite-Startup-setzt-selbststaendige-KI-Agenten-ein
Erst die Aufgabe verstehen, dann die Technik wählen
Ein KI-Agent ist Software, die für ein vorgegebenes Ziel Informationen aus ihrer Umgebung aufnimmt, Zwischenschritte plant und innerhalb freigegebener Grenzen Tools verwendet. Solche Tools können eine Wissensdatenbank durchsuchen, Tickets kategorisieren oder einen Briefing-Entwurf ablegen. Ein Chatfenster, das auf eine einzelne Frage antwortet, ist noch kein Agent. Erst mehrstufiges Arbeiten mit möglicher Tool-Nutzung macht den Unterschied aus.
Der Begriff „autonome KI-Agenten“ wird oft missverstanden. Autonom heißt, dass das System innerhalb eines eng definierten Auftrags selbst entscheidet, welcher erlaubte Zwischenschritt als Nächstes sinnvoll ist. Es heißt ausdrücklich nicht, dass der Agent ohne Kontrollinstanz über Geld, Kund:innen oder Systeme entscheiden darf. Auch das NIST-Glossar beschreibt Agenten technisch neutral als Software, die mit ihrer Umgebung interagiert und selbstgesteuerte Handlungen für ein übergeordnetes Ziel ausführt, ohne dass daraus unbegrenzte Handlungsfreiheit folgt.
Für diesen Artikel trennen wir zwei Kontexte klar voneinander. Der interne Einsatz beschleunigt Arbeit wie Recherche, Triage, Wissenszugriff und Qualitätssicherung, genau darauf liegt hier der Fokus. Ein kundenseitiges KI-Produkt betrifft dagegen Produktqualität, Nutzererwartungen, Haftung und Missbrauchsschutz, das braucht eine eigene, deutlich umfassendere Produktprüfung. Ein vertrauenswürdiger Einsatz erfordert laut NIST vor allem Sichtbarkeit: Welche Quellen, Tools und Schritte wurden tatsächlich verwendet?
Quellen: csrc.nist.gov/glossary/term/agent ; nist.gov/programs-projects/building-evaluation-probes-agentic-ai
Die passende Stufe für den jeweiligen Prozess
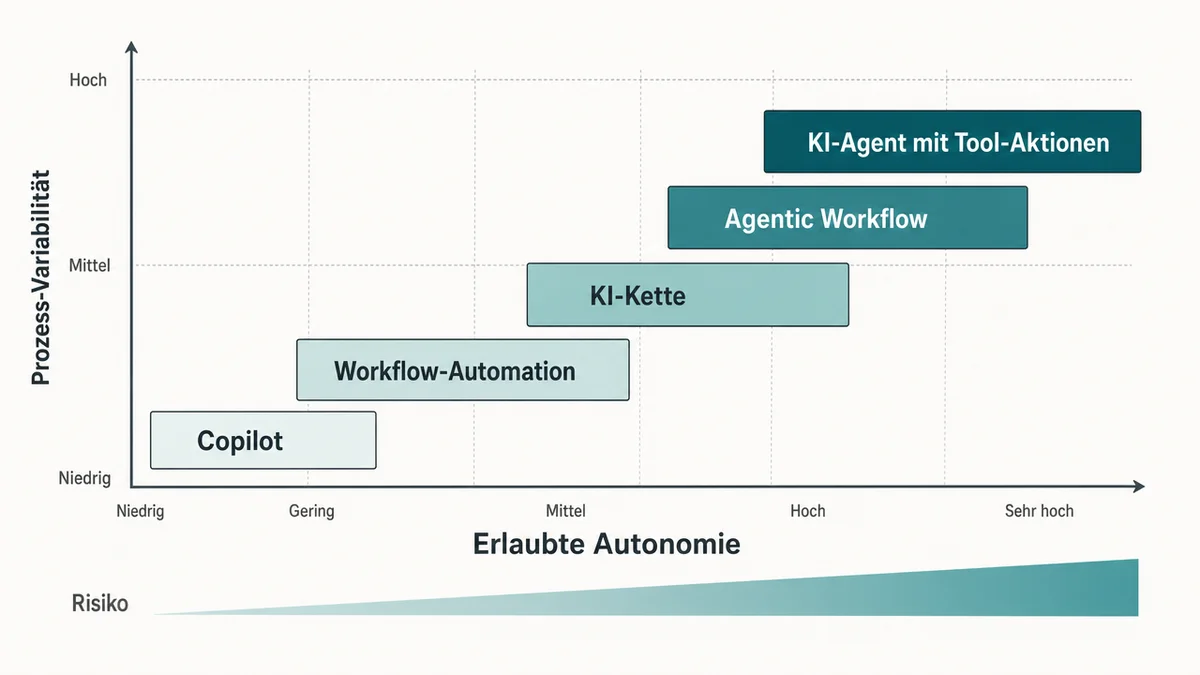
Nicht jede Aufgabe braucht einen Agenten. Die folgende Matrix hilft, die passende Technikstufe für einen konkreten Prozess zu finden.
| Lösung | So arbeitet sie | Geeignet wenn | Nicht geeignet wenn | Beispiel im Startup |
|---|---|---|---|---|
| Copilot / KI-Tool | Arbeitet auf direkten Zuruf, erstellt Texte oder Analysen, keine eigenständige Tool-Kette | Kreative Aufgaben, seltene Sonderfälle, hoher Kontextbedarf | Prozess läuft ständig gleich ab | Gründerin schreibt mit Copilot ein Investor:innen-Update |
| Workflow-Automation | Feste Wenn-dann-Regeln, kein Abwägen durch ein Modell | Stabile, eindeutige Abläufe | Fälle variieren stark | Formular abgesendet → Datensatz angelegt → Person benachrichtigt |
| KI-Kette (Chain) | Mehrere vorgegebene Schritte in fester Reihenfolge | Reihenfolge steht fest, Inhalte brauchen KI-Verarbeitung | Reihenfolge selbst muss variieren | Transkribieren → zusammenfassen → formatieren → zur Prüfung ablegen |
| Agentic Workflow | Wählt aus kleiner Liste erlaubter Schritte | Variierende Inputs, klares Ziel, begrenztes Risiko | Risiko oder Außenwirkung hoch | Quelle prüfen, bei Lücken nachfragen, Entwurf erstellen |
| Echter Agent mit Tool-Aktionen | Plant wiederholt, nutzt mehrere Tools, löst vorbereitete Aktionen aus | Häufiger Prozess, messbarer Nutzen, Logs und Freigaben vorhanden | Protokollierung oder Verantwortlichkeit fehlt | Nur nach erfolgreichem Pilot einführen |
Der Leitsatz dahinter: Je höher Außenwirkung, Berechtigung und Fehlerschaden, desto weniger Autonomie darf ein System erhalten.
Fünf Einsatzfelder, die kleinen Teams wirklich entlasten
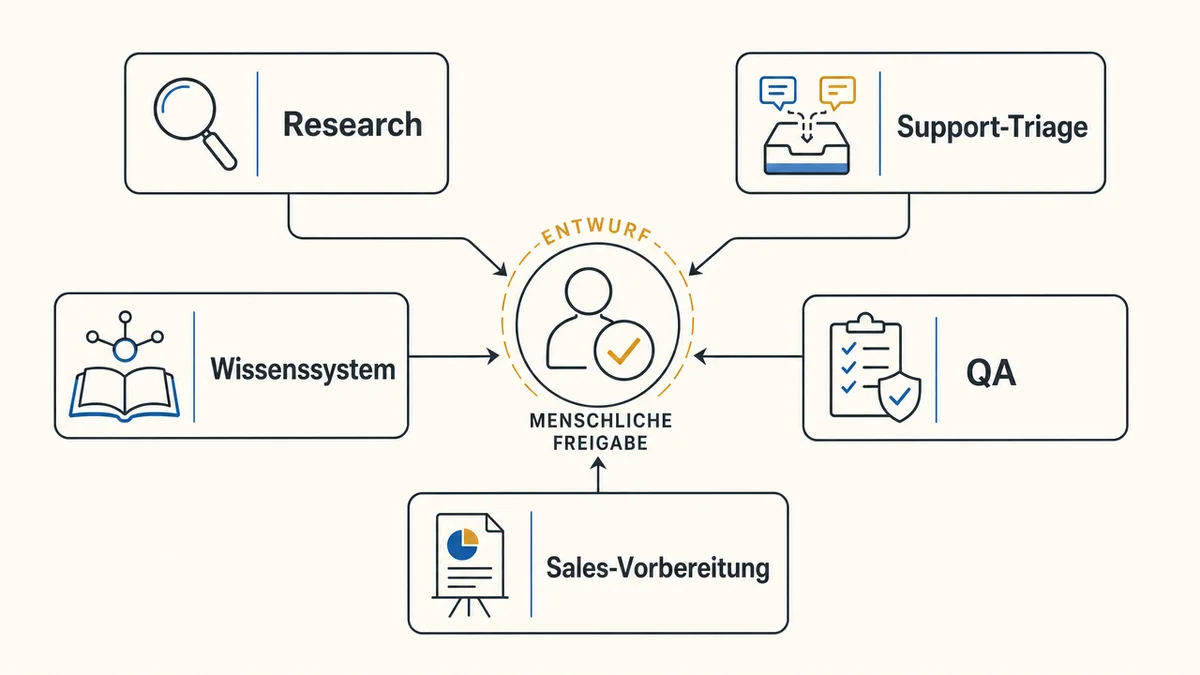
Die folgenden Beispiele sind bewusst interne, vorbereitende Aufgaben. Der Agent soll recherchieren, sortieren, markieren und entwerfen, nicht unbemerkt entscheiden oder nach außen handeln.
Research und Marktbeobachtung
Der Agent sammelt öffentliche Informationen zu Wettbewerbern, Branchenbewegungen, Fördermöglichkeiten oder Zielgruppen und erstellt daraus einen Research-Brief mit Quellen, Datum und offenen Fragen. Strategische Schlussfolgerungen und die Bewertung der Quellen bleiben bei Gründer:innen oder Fachverantwortlichen. Ein sicherer Start nutzt ausschließlich öffentlich zugängliche Quellen und übernimmt keine Aussage ohne Quellenverweis. Als Messgrößen eignen sich die Zeit bis zum fertigen Briefing, der Anteil belegter Aussagen und die Zahl verwertbarer Erkenntnisse.
Support-Triage statt automatischer Antworten
Triage bedeutet Vorsortierung nach Thema, Dringlichkeit, Sprache, fehlenden Angaben und Zuständigkeit. Der Agent klassifiziert Tickets, erstellt Antwortentwürfe und kennzeichnet Eskalationen wie Kündigung, Sicherheitsvorfall oder rechtliche Anfrage. Im Pilot prüft und versendet immer eine Person die Antwort, der Agent arbeitet im Draft-Modus ohne direkte Versandberechtigung für E-Mail, Chat oder Helpdesk. Gemessen werden Erstreaktionszeit, korrekte Zuordnungen, Korrekturquote und übersehene dringliche Fälle.
Internes Wissenssystem mit belegten Antworten
Der Agent durchsucht ausschließlich freigegebene, aktuelle Dokumente und beantwortet interne Fragen zu Produkt, Onboarding oder Prozessen mit Quellenhinweisen. Bei fehlenden, widersprüchlichen oder veralteten Quellen muss er Unsicherheit sichtbar machen statt zu raten. Ein sicherer Start beginnt mit einer kleinen, gepflegten Dokumentensammlung, rollenbasierten Zugriffen und einem Test mit typischen Teamfragen. Ein reales Risiko sind vergiftete Wissensbestände: Manipulierte oder falsche Inhalte in einer Wissensbasis beeinflussen direkt die Antworten. Inhalte müssen deshalb verantwortet, versioniert und regelmäßig überprüft werden. Gemessen werden Suchzeit, Anteil korrekt belegter Antworten und die Zahl wiederkehrender Fragen.
QA und Review vor der Veröffentlichung
QA steht hier für Qualitätssicherung, nicht für die finale fachliche Freigabe. Der Agent prüft Briefings, CRM-Datensätze, Angebotsentwürfe oder Inhalte auf fehlende Pflichtfelder, Widersprüche, unklare Aussagen und formale Fehler. Das Fachteam entscheidet, ob ein Hinweis tatsächlich ein Fehler ist und wie er korrigiert wird. Ein sicherer Start heißt: Der Agent markiert nur Auffälligkeiten und verändert keine Daten selbst. Gemessen werden vor Veröffentlichung gefundene Fehler, Nacharbeitszeit und die Fehlalarmquote.
Sales-Vorbereitung für bessere Gespräche
Der Agent erstellt aus öffentlichen Informationen und explizit freigegebenen CRM-Daten ein kompaktes Terminbriefing: Unternehmen, relevante Ereignisse, bekannte Gesprächshistorie, offene Fragen und mögliche Gesprächsziele. Sales prüft Aktualität, Relevanz und die rechtmäßige Nutzung der Informationen. Ein sicherer Start verzichtet auf automatisierte Ansprache, Angebotsfreigabe und die Verarbeitung nicht erforderlicher sensibler Daten. Gemessen werden Vorbereitungszeit pro Termin, Datenvollständigkeit und die tatsächliche Nutzung der Briefings im Gespräch.
Die Stoppschilder vor dem Produktivstart
Manche Anzeichen sollten Sie ernst nehmen, bevor ein Pilot überhaupt startet. Keinen Agenten-Pilot starten oder sofort auf Draft- beziehungsweise Read-only-Modus zurückschalten, wenn:
- Geldbewegungen möglich sind: Zahlungen, Bestellungen, Erstattungen, Vertragsabschlüsse oder Preisänderungen dürfen nicht autonom ausgelöst werden.
- Eigenständige Außenkommunikation vorgesehen ist: E-Mails, Support-Antworten, Angebote und Social Posts brauchen mindestens im Pilot eine menschliche Freigabe.
- Admin- oder Produktionsrechte erforderlich wären: keine Kontoerstellung, Rechteänderung, Löschung oder Systemkonfiguration durch den Agenten.
- Die Datenbasis veraltet, widersprüchlich oder unvollständig ist: KI beschleunigt sonst nur die Verbreitung schlechter Daten.
- Keine Logs existieren: Es muss nachvollziehbar sein, welche Daten und Tools genutzt wurden, welche Schritte gewählt wurden und wer freigegeben hat.
- Kein Prozess-Owner verantwortlich ist: Eine benannte Person muss Qualität, Fehler, Kosten und Stopp-Entscheidungen verantworten.
Wenn ein Kill-Kriterium greift, ist die Alternative nicht „gar keine KI“, sondern meist ein Copilot, eine Prozessbereinigung oder regelbasierte KI-Automatisierung.
Sicherheitsleitplanken, die im Alltag funktionieren
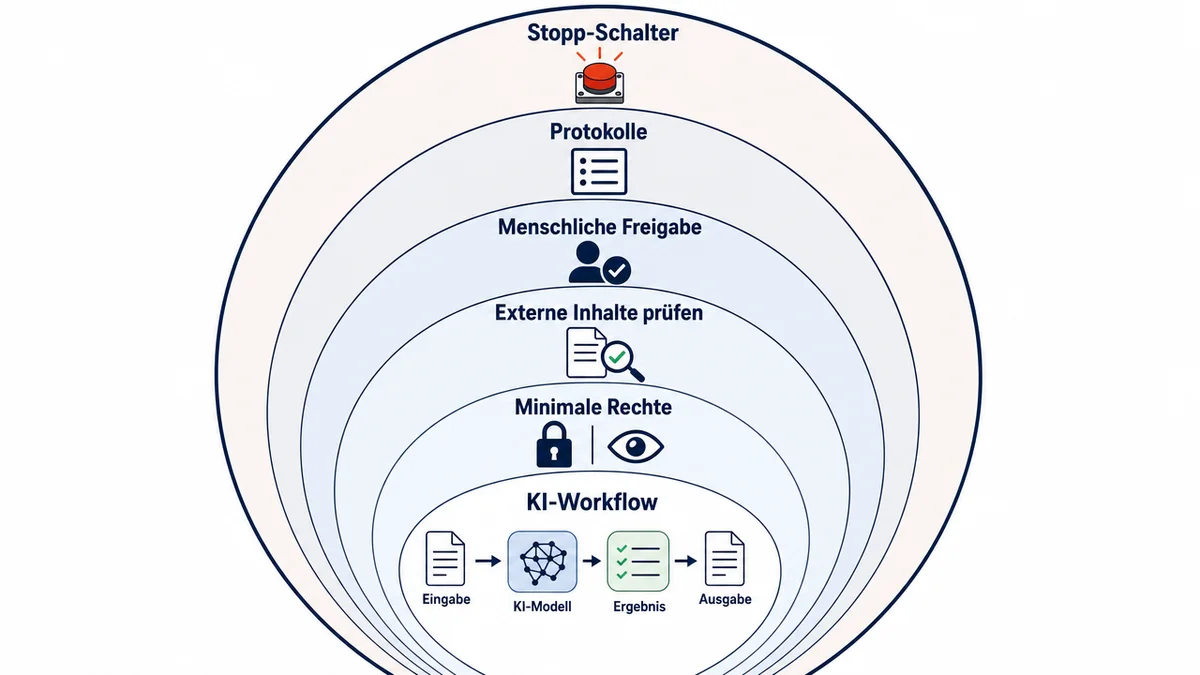
Human in the Loop bedeutet konkret: Eine Person prüft risikoreiche Zwischenergebnisse oder bestätigt finale Aktionen. Für kleine Teams gilt die Reihenfolge lesen, vorschlagen, prüfen, erst dann handeln.
Ein oft unterschätztes Risiko ist Prompt Injection: Manipulative Anweisungen können in Webseiten, E-Mails, PDFs, Tickets oder Tool-Ausgaben stecken und den Agenten dazu bringen, Regeln zu ignorieren, Daten preiszugeben oder unerwünschte Aktionen vorzuschlagen. OWASP empfiehlt dagegen mehrere konkrete Schutzmaßnahmen:
- Externe Inhalte immer als unzuverlässige Daten behandeln, nie als verbindliche Systemanweisung.
- Anweisungen, Daten und Tool-Berechtigungen technisch und organisatorisch trennen.
- Nur minimal erforderliche Rechte vergeben, standardmäßig Read-only.
- Ausgaben vor Versand, Änderung, Löschung oder Zahlung validieren und freigeben.
- Schrittfolge, Quellen, Tool-Aufrufe, Fehler und Kosten protokollieren, ungewöhnliche Schleifen überwachen.
Ein weiteres Alltagsrisiko ist Shadow AI: Mitarbeitende nutzen private oder nicht freigegebene KI-Konten, weil offizielle Prozesse zu langsam oder unklar sind. Die Folgen sind unsichtbare Datenabflüsse, unkontrollierbare Kosten und fehlendes Teamwissen. Wirksame Gegenmaßnahmen sind wenige klar freigegebene Tools, einfache Datenklassen wie „öffentlich“, „intern“, „vertraulich“, eindeutige Verbote für besonders sensible Daten und ein unkomplizierter Weg, neue Use Cases offiziell anzumelden.
Beim Datenschutz-Check reicht ein klarer Fahrplan: Vor dem Einsatz mit personenbezogenen Daten sollten Zweck, Rechtsgrundlage, Datenminimierung, Auftragsverarbeitung, Speicherort, Trainingsnutzung, Zugriffsrechte und Löschkonzept geprüft werden, das entspricht den Grundprinzipien aus Artikel 5 DSGVO. Ergänzend gilt AI Literacy als Pflichtprogramm: Das Team muss dokumentiert verstehen, was der Agent darf, welche Daten tabu sind, welche typischen Fehler auftreten und wann es eingreifen muss.
Quellen: eur-lex.europa.eu (DSGVO, Verordnung EU 2016/679) ; digital-strategy.ec.europa.eu/en/faqs/ai-literacy-questions-answers
In 30 Tagen zu einer belastbaren Go-or-No-Go-Entscheidung
Phase 1, Tage 1 bis 3: Einen Engpass auswählen. Wählen Sie genau einen Prozess, der mindestens mehrmals pro Woche auftritt. Dokumentieren Sie Input, gewünschtes Ergebnis, feste Schritte, Ausnahmen, erlaubte Datenquellen und die verantwortliche Person. Messen Sie den Ausgangswert: Bearbeitungszeit, Wartezeit, Fehlerquote oder Nacharbeitsaufwand.
Phase 2, Tage 4 bis 7: Grenzen festlegen. Definieren Sie erlaubte und verbotene Daten. Setzen Sie den Zugriff auf Read-only, der Agent darf lesen, aber keine Datensätze verändern, löschen oder versenden. Legen Sie Freigabepunkte, Eskalationsfälle, Budgetgrenzen und Logs fest.
Phase 3, Tage 8 bis 14: Im Draft-Modus testen. Der Agent erstellt ausschließlich Vorschläge, Briefings, Kategorisierungen oder Markierungen. Testen Sie mit realistischen, möglichst risikoarmen Fällen und dokumentieren Sie Fehlerarten: falsche Fakten, fehlende Quellen, falsche Priorität, nicht erlaubte Tool-Vorschläge, unpassender Ton.
Phase 4, Tage 15 bis 30: Auswerten und entscheiden. Vergleichen Sie die KPIs mit dem Ausgangswert und ergänzen Sie eine Qualitätsprüfung durch den Prozess-Owner. Führen Sie mindestens einen festen wöchentlichen Review durch: Welche Fehler wiederholen sich? Welche Regel, Datenquelle oder Freigabe muss angepasst werden? Am Ende steht eine von vier Entscheidungen: stoppen, im Draft-Modus bleiben, eine eng begrenzte Teilautomatisierung zulassen, oder erst nach stabiler Qualität den nächsten Prozess testen.
Ein Pilot ist auch dann erfolgreich, wenn er begründet gestoppt wird. Das schützt Zeit, Budget und Vertrauen im Team.
Start-Checkliste für Gründer:innen
- Der Prozess ist häufig, klar beschrieben und ausreichend standardisiert.
- Wir kennen einen Ausgangswert und mindestens eine KPI.
- Der Agent erhält nur minimale, aufgabenspezifische Berechtigungen.
- Human in the Loop ist für Entscheidungen und Aktionen festgelegt.
- Datenqualität, Datenschutz, Verträge und Speicherorte sind geprüft.
- Logs zeigen Quellen, Schritte, Tool-Nutzung und Freigaben.
- Eine verantwortliche Person kann den Prozess jederzeit stoppen.
- Wir haben geprüft, ob ein Copilot oder eine feste Workflow-Automation einfacher und sicherer wäre.
Fazit: Kontrolle ist der Produktivitätshebel
Ein KI-Agenten Startup gewinnt nicht dadurch, dass es möglichst schnell autonome KI-Agenten einführt, sondern dadurch, dass es den richtigen Engpass sauber bearbeitet. Wenn Sie KI-Agenten einsetzen möchten, wählen Sie als nächsten Schritt einen häufigen, risikoarmen internen Prozess und testen Sie ihn 14 Tage lang nur im Read-only- oder Draft-Modus.
Pro-Tipp: Führen Sie den ersten Pilot nie parallel zu einem zweiten durch, sonst lassen sich Fehlerursachen kaum trennen. Gute Agentic Workflows sparen Zeit durch klare Aufgaben, saubere Daten, begrenzte Rechte und konsequente menschliche Kontrolle, nicht durch maximalen Autopilot.
Häufige Fragen zu KI-Agenten im Startup
Was ist der Unterschied zwischen einem Chatbot und einem KI-Agenten?
Ein Chatbot beantwortet einzelne Fragen direkt. Ein KI-Agent arbeitet mehrstufig, plant Zwischenschritte und kann innerhalb definierter Grenzen Tools wie eine Datenbank oder ein Ticketsystem nutzen.
Brauchen wir als Startup unbedingt einen KI-Agenten?
Nein. Laut Bitkom setzt zwar knapp die Hälfte der befragten Tech-Startups selbstständige KI-Agenten ein, das ist aber ein Trend und keine Pflicht. Für viele Aufgaben reicht ein Copilot oder klassische Workflow-Automation völlig aus.
Welche Aufgaben eignen sich am besten für den Einstieg?
Interne, vorbereitende Aufgaben mit wiederkehrenden Inputs eignen sich am besten: Research, Support-Triage, ein internes Wissenssystem, QA-Checks und Sales-Vorbereitung. Alle fünf lassen sich im Draft- oder Read-only-Modus risikoarm testen.
Wie lange sollte ein Pilotprojekt dauern?
Ein realistischer Rahmen sind 30 Tage: Engpass auswählen, Grenzen festlegen, im Draft-Modus testen, dann auswerten und entscheiden. Ein Stopp nach dieser Frist ist ein legitimes, oft sinnvolles Ergebnis.
Was ist Human in the Loop konkret?
Human in the Loop bedeutet, dass eine Person risikoreiche Zwischenergebnisse prüft oder finale Aktionen bestätigt, bevor sie wirksam werden. Für kleine Teams gilt dabei die Reihenfolge lesen, vorschlagen, prüfen, erst dann handeln.
Hinweis: Dieser Artikel und die Bilder wurden mit Unterstützung künstlicher Intelligenz erstellt.