Inhalt dieses Artikels
Dein Startup Tech-Stack ist längst kein reines IT-Thema mehr, sondern ein Vertriebsthema. Laut dem Deutschen Startup Monitor setzen 64,2 % der Startups überwiegend auf US-Anbieter für Cloud, Software und KI, während 59,0 % gezielt versuchen, zu europäischen Anbietern zu wechseln. Die Wechselversuche scheitern dabei oft an geringerem Funktionsumfang, Performance-Nachteilen oder schlicht fehlenden passenden Alternativen.
Das ist kein Beleg für ein pauschales Problem. Es ist ein Hinweis darauf, dass viele Teams gerade zwischen Anspruch und Realität stehen. Richtig unangenehm wird es, wenn der erste Enterprise-Deal am Sicherheitsfragebogen hängt, Procurement nach Subprozessoren fragt oder eine Ausschreibung Datenresidenz verlangt. „Unser Anbieter ist Marktführer“ reicht dann nicht.
Die entscheidende Leitfrage lautet: Könnt ihr erklären, welche Daten in welchem Tool verarbeitet werden, wer Zugriff hat, welche Vertragsgrundlage gilt und wie ihr bei Bedarf wechselt? Dieser Beitrag liefert dir eine schlanke Prüflogik für Kommunikation, Produktivität, CRM/Support, Cloud/Hosting und KI sowie einen umsetzbaren 30-Tage-Plan.
Quellen: Deutscher Startup Monitor
Inhaltsverzeichnis
- Vier Dinge, die Teams getrennt bewerten sollten
- Wann Abhängigkeit tatsächlich zum Geschäftsrisiko wird
- Die Prüflogik für Kaufentscheidungen und Bestands-Tools
- Wo die Prüfung besonders viel bringt
- Drei Situationen, drei Prioritäten
- Wann ein Wechsel strategisch sinnvoll ist
- Der 30-Tage-Plan für belastbare Unterlagen
- FAQ
- Fazit
Vier Dinge, die Teams getrennt bewerten sollten
Viele Diskussionen laufen schief, weil vier Themen vermischt werden. Trenne sie sauber, dann priorisierst du richtig.
Souveränität ist die praktische Fähigkeit, bei kritischen Technologien und Daten selbst entscheiden zu können. Dazu gehören nachvollziehbare Abhängigkeiten und realistische Wechseloptionen, nicht nur ein Gefühl von Kontrolle.
Datenschutz meint den rechtmäßigen Umgang mit personenbezogenen Daten. Bei Auftragsverarbeitung verlangt Artikel 28 DSGVO unter anderem ausreichende Garantien, dokumentierte Weisungen und klare Regeln für weitere Auftragsverarbeiter.
IT-Sicherheit ist der Schutz vor unbefugtem Zugriff, Verlust und Ausfällen. Artikel 32 DSGVO fordert ein dem Risiko angemessenes Sicherheitsniveau, also angemessene technische und organisatorische Maßnahmen, Zugangsschutz und einen dokumentierten Umgang mit Vorfällen.
Einkaufsfähigkeit ist die unterschätzte vierte Dimension: Könnt ihr Anforderungen von Kundeneinkauf, Datenschutz und Informationssicherheit zügig und nachvollziehbar beantworten? Genau daran scheitern Deals häufiger als an Technik.
Wichtig: Ein AVV allein macht ein Tool nicht automatisch geeignet. Auch Rollenrechte, Subprozessoren, Datenflüsse, Sicherheitsnachweise und der Exit müssen zu eurer konkreten Nutzung passen. Und die Herkunft eines Anbieters ist kein Datenschutzverstoß an sich. Bei Datenübermittlungen in die USA können konkrete Datenflüsse, Vertragsunterlagen und eine mögliche Teilnahme am EU-US Data Privacy Framework relevant sein. Die Bewertung im Einzelfall bleibt eure Aufgabe, idealerweise mit fachlicher Unterstützung.
Quellen: DSGVO, Artikel 28 und 32 | EU-Kommission zum EU-US Data Privacy Framework
Wann Abhängigkeit tatsächlich zum Geschäftsrisiko wird
Vendor Lock-in bedeutet: Die Abhängigkeit von einem Anbieter ist so groß, dass ein Wechsel technisch, organisatorisch, vertraglich oder finanziell unverhältnismäßig schwer wird. Cloud-Abhängigkeit ist nicht gleichbedeutend mit „Cloud ist schlecht“. Problematisch wird sie erst, wenn zentrale Daten, Workflows oder Infrastruktur nicht ohne unverhältnismäßigen Schaden migriert, wiederhergestellt oder ersetzt werden können.
Diese Warnsignale solltest du ernst nehmen:
- Daten lassen sich nur unvollständig, manuell oder in proprietären Formaten exportieren.
- Wichtige Automatisierungen oder Integrationen laufen ausschließlich über proprietäre Funktionen.
- APIs sind eingeschränkt, teuer oder für den nötigen Datenumfang ungeeignet.
- Ein einzelner Account oder eine einzelne Person hält kritische Admin-Rechte.
- Back-ups liegen nur beim selben Anbieter oder die Wiederherstellung wurde nie getestet.
- Vertragslaufzeiten, Kündigungsfristen, Währungsrisiken oder nutzungsabhängige Preise erschweren den Wechsel.
- Die Kommunikation zu Ausfällen, Sicherheitsvorfällen oder Datenlöschung bleibt unklar.
Das BSI beschreibt für Cloud-Dienste konkrete Exit-Szenarien, die sich gut als Denkraster eignen: geplanter Wechsel, Kündigung, erheblicher Ausfall, unzureichende Leistung, Insolvenz des Anbieters und die nachweisbare Datenlöschung nach Vertragsende. Wer diese sechs Fälle einmal für seine drei wichtigsten Systeme durchspielt, merkt schnell, wo es hakt.
Quellen: BSI, Exit-Strategien für Cloud-Dienstleistungen
Die Prüflogik für Kaufentscheidungen und Bestands-Tools
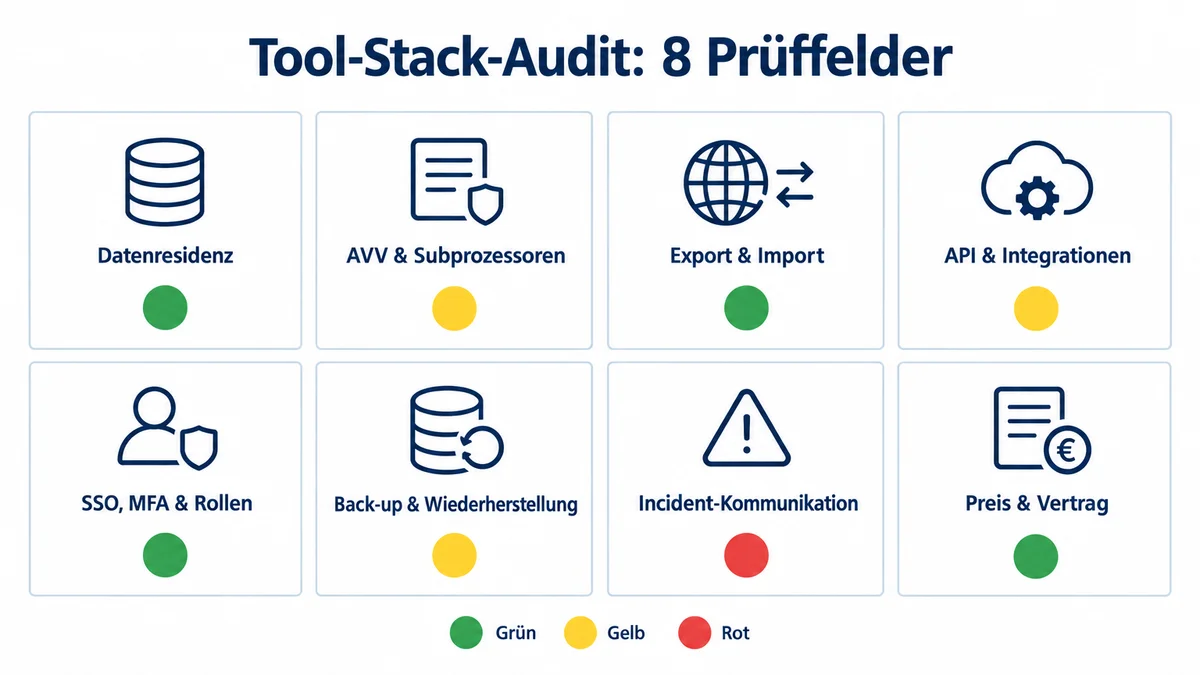
Du brauchst kein 40-seitiges Framework. Acht Fragen reichen, wenn du sie konsequent stellst. Bewerte jedes Kriterium mit Grün, Gelb oder Rot und notiere eine kurze Begründung. Das ist später die Basis für jeden Sicherheitsfragebogen.
- Datenresidenz: In welchen Regionen werden Produktivdaten, Back-ups, Logs und Supportdaten gespeichert oder verarbeitet? Übernimm nicht einfach die Marketing-Angabe „EU-Hosting“, sondern frag auch nach Back-ups und Subdienstleistern.
- AVV und Lieferkette: Liegt bei erforderlicher Auftragsverarbeitung ein AVV vor? Sind Subprozessoren transparent gelistet und werden Änderungen angekündigt?
- Export und Import: Lassen sich Daten, Anhänge, Metadaten und Konfigurationen in nutzbaren Formaten exportieren? Und kann ein Zielsystem diese Daten überhaupt sinnvoll importieren?
- API und Kopplungen: Welche Geschäftsprozesse hängen an APIs, Webhooks oder proprietären Automatisierungen? Gibt es dokumentierte Schnittstellen?
- SSO, MFA und Rechte: Gibt es zentrale Anmeldung, Mehrfaktor-Authentisierung, rollenbasierte Berechtigungen und ein sauberes Offboarding? MFA ist besonders für privilegierte Konten Pflicht.
- Back-up und Wiederherstellung: Was wird unabhängig gesichert, wie oft, und wann wurde die Wiederherstellung zuletzt getestet?
- Incident-Kommunikation: Wie informiert der Anbieter über Ausfälle und Sicherheitsvorfälle? Wo sind Statusseite, Eskalationsweg und interne Verantwortlichkeit dokumentiert?
- Preis-, Vertrags- und Währungslogik: Welche Skalierungskosten, Mindestlaufzeiten, Kündigungsfristen, Wechselkosten und möglichen US-Dollar-Risiken bestehen?
Für Cloud-Verträge lohnt ein Blick in Kapitel VI des EU Data Act. Dort finden sich Regeln zum Wechsel zwischen Datenverarbeitungsdiensten: Angaben zu Wechselverfahren, exportierbaren Daten und digitalen Assets, Kündigungs- und Übergangszeiten, Löschung sowie offene Schnittstellen und maschinenlesbare Formate. Das ist eine gute Orientierung für die Vertragsprüfung, auch wenn nicht automatisch jede Regel für jedes Startup und jeden Vertrag gilt.
Quellen: BSI-Mindeststandard Nutzung externer Cloud-Dienste | EU Data Act, Kapitel VI
Wo die Prüfung besonders viel bringt
Nicht jedes Tool verdient die gleiche Tiefe. Diese Übersicht hilft beim Priorisieren.
| Kategorie | Typische Daten/Abhängigkeit | Priorität im Audit |
|---|---|---|
| Kommunikation | E-Mail, Chat, Videokonferenzen, Dateiablagen | Mittel bis hoch |
| Produktivität | Dokumente, Projektmanagement, Wiki, Automatisierungen | Mittel |
| CRM/Support | Kontakte, Deals, Tickets, Kommunikationshistorien | Hoch |
| Cloud/Hosting | Infrastruktur, Datenbanken, Monitoring, Back-ups | Sehr hoch |
| KI-Tools | Prompts, Dateien, Transkripte, Code, Ausgaben | Sehr hoch |
Bei Kommunikation prüfst du vor allem externe Gäste, Aufbewahrungsfristen, Export, Admin-Rechte und die Frage, ob Kundendaten unkontrolliert in Chats landen. Bei Produktivität geht es darum, ob ein einzelner Workspace zentrale Prozesse bündelt und ob Aufgaben, Dokumente und Workflows überhaupt migrierbar sind.
Im CRM und Support liegt euer Vertriebskapital. Hier zählen vollständiger Export, Rollenrechte, API-Zugriff, Integrationen und die Nachvollziehbarkeit von Zugriffen auf Kundendaten. Bei CRM für Startups prüfst du Regionen einschließlich Back-ups, die Abhängigkeit von Spezialdiensten, die getestete Wiederherstellbarkeit, die Kostenentwicklung und die dokumentierte Betriebsverantwortung.
Bei KI-Tools wird es am schnellsten unübersichtlich. Kläre Datenfluss, mögliche Nutzung von Eingaben und Ausgaben, Modelltraining, Freigaben, Team-Accounts, Protokollierung und verbotene Datenarten. Die Datenschutzkonferenz empfiehlt eine strukturierte Prüfung bereits vor Auswahl und Einführung von KI-Anwendungen, und die BfDI weist auf Transparenz- und Datenschutzfragen bei großen Sprachmodellen hin, etwa die mögliche Reproduktion personenbezogener Inhalte aus Trainingsdaten.
Praktisch heißt das: Sensible personenbezogene Daten, vertrauliche Kundeninformationen oder Zugangsdaten gehören nicht spontan in nicht freigegebene KI-Dienste. Ihr braucht eine knappe schriftliche Regel, welche Daten zulässig sind, wer Tools freigibt und wann eine zusätzliche Prüfung nötig ist. Eine halbe Seite reicht am Anfang.
Quellen: DSK-Orientierungshilfe KI und Datenschutz | BfDI-Handreichung KI
Drei Situationen, drei Prioritäten
SaaS-Startup vor dem ersten Enterprise-Deal
Security-Fragebogen und Procurement verzögern den Abschluss um Wochen. Klärt zuerst SSO, Rollenrechte, Datenresidenz, AVV, Subprozessoren, Sicherheitsdokumentation und Exportfähigkeit. Ein C5-Testat eures Cloud-Anbieters könnt ihr als prüfbaren Sicherheitsnachweis abfragen, es ersetzt aber nicht eure eigene Risikoanalyse. Sofortmaßnahme: Legt einen Ordner mit den Standardantworten an, bevor der nächste Fragebogen kommt.
KI-Startup mit sensiblen Daten
Personenbezogene oder vertrauliche Inhalte laufen durch KI-Workflows. Führt zuerst Datenminimierung, einen Freigabeprozess, getrennte Team-Zugänge, Prompt-Regeln und dokumentierte Datenflüsse ein. Sofortmaßnahme: Beschließt eine Liste nicht zulässiger Datenarten für nicht freigegebene Tools und kommuniziert sie im Teammeeting.
Agentur mit vielen Kundenzugängen
Das Risiko entsteht hier selten durch den Anbieter, sondern durch verstreute Gastkonten und fehlendes Offboarding. Etabliert zentrale Rollen, Passwortmanagement, Mandantentrennung, regelmäßige Zugriffsreviews und einen standardisierten Entzug beim Austritt. Sofortmaßnahme: Einmal alle aktiven Zugänge durchgehen und Karteileichen löschen.
Quellen: BSI-Kriterienkatalog C5
Wann ein Wechsel strategisch sinnvoll ist
Europäische SaaS Alternativen sind eine strategische Option, keine ideologische Standardentscheidung. Ein Wechsel lohnt sich, wenn mindestens einer dieser Gründe konkret vorliegt:
- Kunden verlangen nachvollziehbar EU-Datenresidenz oder einen europäischen Anbieter.
- Das Tool verarbeitet besonders sensible Daten und die vorhandenen Kontroll- oder Vertragsnachweise reichen nicht aus.
- Ein ohnehin anstehender Wechsel reduziert gleichzeitig Preisrisiko, Lock-in oder Sicherheitslücken.
- Eine Alternative verbessert Exportierbarkeit, Schnittstellen, Rollenverwaltung oder Beschaffungsfähigkeit messbar.
Vermeide Overengineering: kein Komplettumzug nur wegen der Anbieterherkunft, keine parallelen Systeme ohne Verantwortliche, keine Migration ohne Datenmapping, Testexport und klare Zielanforderungen. Eine brauchbare Entscheidungsregel lautet: Wir wechseln, wenn eine Alternative ein konkretes Risiko reduziert oder den Vertrieb nachweisbar erleichtert, nicht um ein Etikett auszutauschen.
Der 30-Tage-Plan für belastbare Unterlagen
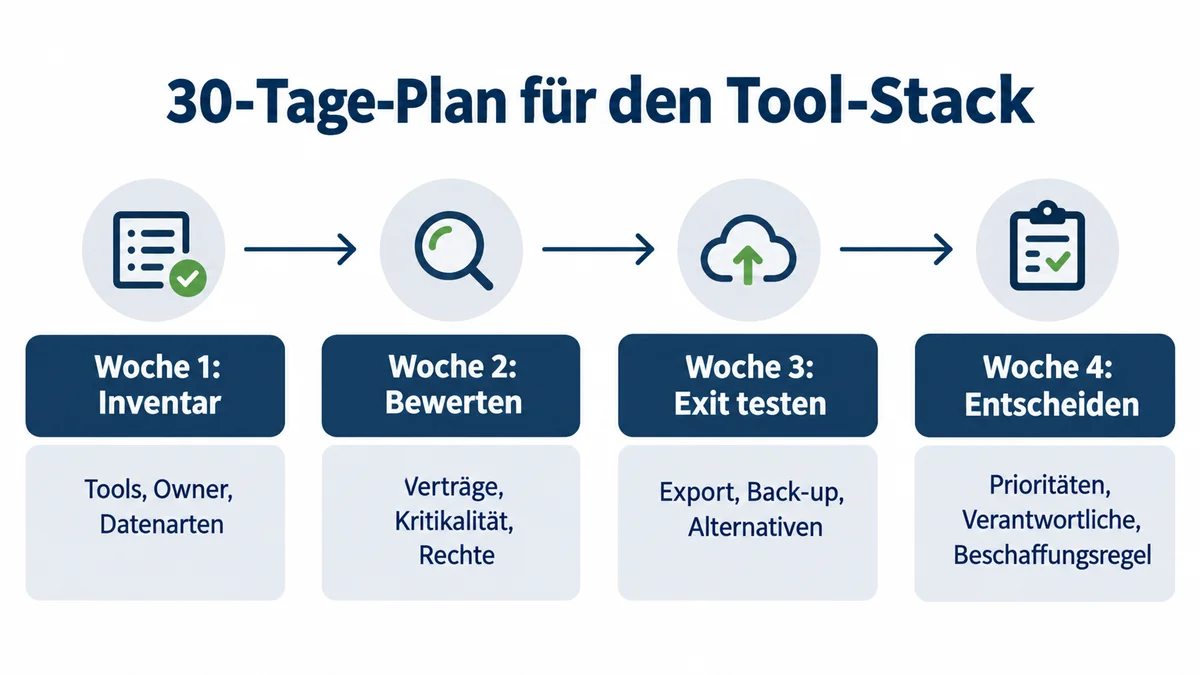
Software Due Diligence bedeutet: eine strukturierte Prüfung von eingesetzter Software, Verträgen, Datenflüssen, Sicherheitsinformationen und Abhängigkeiten, bevor Enterprise-Vertrieb, Finanzierung oder große Beschaffungsentscheidungen anstehen. In vier Wochen bekommst du das als Tool-Stack Audit hin.
Woche 1 – Inventar erstellen. Zieh alle Tools aus Buchhaltung, Kreditkartenabrechnungen, SSO, Passwortmanager und einer kurzen Team-Abfrage zusammen. Notiere je Tool Zweck, Owner, Nutzergruppe, Kosten, Datenarten und Kritikalität.
Woche 2 – Verträge und Kontrolle bewerten. Prüfe AVV, Subprozessoren, Datenresidenz, Laufzeit, Kündigungsfrist, Sicherheitsdokumente und Rechteverwaltung. Teile die Tools in geschäftskritisch, wichtig und ersetzbar ein.
Woche 3 – Exit-Pfade testen. Für geschäftskritische Tools stößt du einen echten Export an oder testest ihn mit einem Teildatensatz. Prüfe Back-up und Wiederherstellung, dokumentiere Integrationen und mögliche Alternativen.
Woche 4 – Entscheidungen festhalten. Priorisiere Risiken als sofort lösen, beobachten oder bewusst akzeptieren. Lege für jedes kritische Tool einen Owner und einen Termin zur Neubewertung fest. Neue Beschaffungen werden ab jetzt nur nach Kurzprüfung freigegeben.
Das Ergebnis ist konkret: ein einseitiges Tool-Register plus ein Dokumentenordner mit Verträgen, Exportanleitung, Sicherheitsnachweisen und Eskalationsweg. Das beschleunigt Kundenprüfungen spürbar und verringert eure Personenabhängigkeit.
FAQ
Sind US-Tools für deutsche Startups erlaubt?
Die Herkunft eines Anbieters ist kein Verstoß an sich. Entscheidend sind die konkrete Verarbeitung, die Transfergrundlage, die Datenflüsse und die Vertragsunterlagen. Die Europäische Kommission hat einen Angemessenheitsbeschluss zum EU-US Data Privacy Framework erlassen, an dem teilnehmende US-Unternehmen gelistet sind.
Was kostet ein Tool-Stack Audit?
In der schlanken Variante kostet es vor allem Zeit: etwa zwei bis vier Stunden pro Woche über vier Wochen. Externe Unterstützung durch Datenschutz- oder Security-Beratung lohnt sich meist erst, wenn sensible Daten oder konkrete Kundenanforderungen im Spiel sind.
Reicht ein AVV für die Compliance aus?
Nein. Artikel 28 DSGVO verlangt zusätzlich ausreichende Garantien, dokumentierte Weisungen und Regeln für weitere Auftragsverarbeiter, Artikel 32 ein risikoangemessenes Sicherheitsniveau. Rollenrechte, Subprozessoren und Exit gehören ebenfalls geprüft.
Wie teste ich einen Exit-Pfad, ohne das Tool zu kündigen?
Lade einen vollständigen Export herunter, prüfe Format und Vollständigkeit und spiele einen Teildatensatz in ein Testsystem oder eine Tabelle ein. Schon das zeigt zuverlässig, ob Metadaten, Anhänge und Historien erhalten bleiben.
Fazit
Ein belastbarer Startup Tech-Stack entsteht nicht durch den kompletten Verzicht auf US-Tools, sondern durch Transparenz und echte Optionen. Erfasse in den nächsten sieben Tagen deine zehn geschäftskritischsten Tools und prüfe pro Tool mindestens Datenresidenz, Vertragslage, Exportierbarkeit, Zugriffsmodell und Owner.
Pro-Tipp: Schreib die Antworten direkt in ein geteiltes Dokument, das du beim nächsten Security-Fragebogen einfach kopieren kannst. Wer diese Unterlagen vorbereitet hat, verhandelt im Enterprise-Sales aus einer deutlich stärkeren Position.
Dieser Beitrag bietet eine operative Orientierung und ersetzt keine Datenschutz-, Sicherheits- oder Rechtsberatung für den Einzelfall.
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen.