Inhalt dieses Artikels
Ein Passwortmanager Unternehmen ist für Gründer:innen kein Enterprise-Luxus, sondern eine frühe Grundlage für kontrollierbare Zugriffe. Denn das eigentliche Chaos entsteht selten beim einzelnen Passwort, sondern beim Zugriff: Wer kommt eigentlich noch rein, und wer sollte es längst nicht mehr?
Typische Improvisationen kennt fast jedes junge Team. Die Logins liegen im Browser einer Gründerin, Zugangsdaten wandern per Chat durchs Team, das Werbekonto läuft auf einer privaten E-Mail-Adresse, und der Freelancer von vor acht Monaten hat vermutlich immer noch Zugriff auf das Repository. Das fällt lange nicht auf, bis jemand ausfällt, kündigt oder ein Konto gesperrt wird.
Wichtig ist dabei eine ehrliche Einordnung: Ein Tool allein verhindert keinen Angriff. Es reduziert aber vermeidbare Teamrisiken, wenn Zugänge zentral liegen, Rollen klar definiert sind und ein Offboarding tatsächlich funktioniert. Genau danach vergleichen wir 1Password Business, Bitwarden Teams und Proton Pass Business: nach Rechten, Freigaben, Passkeys, Protokollen, Skalierung, Preislogik und Exit.
Inhaltsverzeichnis
- Warum kleine Teams früh klare Regeln brauchen
- Drei Alltagssituationen, die unterschiedliche Funktionen verlangen
- Kriterien, die im Teamalltag wirklich zählen
- Die drei Lösungen im direkten Vergleich
- Kostenfallen und Red Flags vor dem Vertragsabschluss
- Umstieg ohne Großprojekt: ein 14-Tage-Plan
- Datenschutz und Vertragsunterlagen pragmatisch prüfen
- FAQ
- Fazit
Warum kleine Teams früh klare Regeln brauchen
Das BSI nennt in seiner Broschüre für kleine und mittlere Unternehmen zwei Schutzmaßnahmen besonders deutlich: starke, einzigartige Passwörter und Multi-Faktor-Authentisierung. Ein Passwortmanager macht genau das praktikabel, weil niemand sich 60 lange Zufallspasswörter merken muss. Für Passwortmanager Startups ist das der eigentliche Hebel: Gute Sicherheit darf nicht am Alltag scheitern.
MFA bedeutet, dass neben dem Passwort ein zweiter Nachweis verlangt wird, etwa über eine Authenticator-App oder einen Hardware-Sicherheitsschlüssel. Priorität haben dabei immer dieselben Systeme: der Passwortmanager selbst, die Firmen-E-Mail, die Domainverwaltung, die Cloud und alle Finanztools. Wer dort MFA aktiviert hat, hat den größten Teil des Risikos bereits adressiert.
Der Browser-Speicher reicht dafür nicht. Browser können Passwörter komfortabel speichern, lösen aber typischerweise nicht die organisatorischen Probleme: geteilte Zugänge, Teamrechte, Kundentrennung und der zentrale Entzug beim Ausscheiden. Die Entscheidungsschwelle ist erreicht, sobald ihr mindestens ein gemeinsames Geschäftskonto, einen externen Dienstleister oder ein Kundensystem nutzt. Ab da sollten Passwörter nicht mehr über Chat, Excel, Notizen oder ein gemeinsames Masterpasswort geteilt werden.
Quellen: BSI-Broschüre Cybersicherheit für KMU
Drei Alltagssituationen, die unterschiedliche Funktionen verlangen
Bevor ihr Preise oder Featurelisten vergleicht, ordnet euch selbst ein. Die drei folgenden Situationen verlangen unterschiedliche Funktionen, und genau daran scheitern viele Toolentscheidungen.
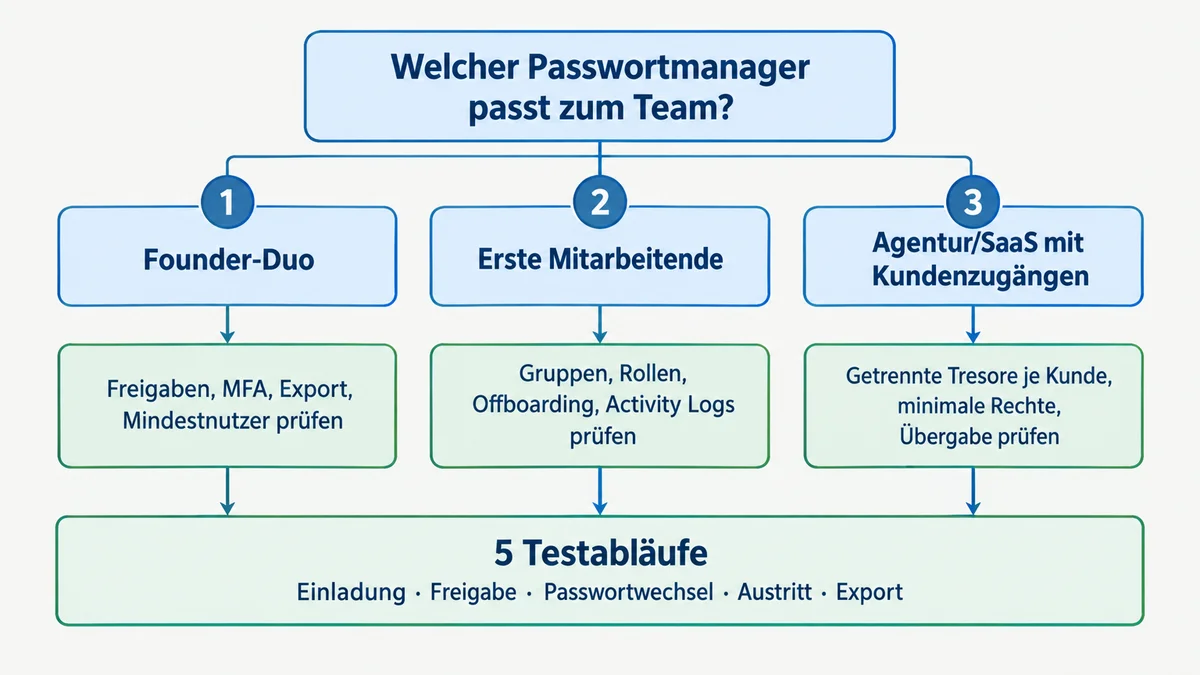
Fall 1: Founder-Duo mit wenigen Kernsystemen
Kritisch sind hier Domain, Firmen-E-Mail, Hosting, Buchhaltung, Cloud-Speicher, CRM und Bankzugänge. Ihr braucht zwei individuelle Nutzerkonten, einen gemeinsamen Tresor für Unternehmenszugänge, MFA, einen dokumentierten Wiederherstellungsweg, sichere Freigaben und exportierbare Daten.
Die zentrale Entscheidungsfrage lautet: Gibt es Mindestnutzerzahlen oder einen Tarif, der für zwei Personen unnötig teuer wird? Und noch eine Klarstellung: Besonders sensible Konten wie Banking haben oft zusätzliche bankseitige Freigabeprozesse. Der Passwortmanager ersetzt diese nicht, er verwaltet nur die Zugangsdaten.
Fall 2: Erste Mitarbeitende und klare Fachrollen
Jetzt wird es differenzierter. Marketing benötigt Werbekonten, Vertrieb CRM-Zugänge, Entwicklung Repository- und Cloud-Zugänge, Finance die Buchhaltung. Ihr braucht Gruppen, rollenbasierte Freigaben, unkomplizierte Einladungen, den sauberen Entzug bei Austritt und nachvollziehbare Admin-Aktionen.
Activity Logs sind dabei Protokolle, die administrative oder sicherheitsrelevante Ereignisse festhalten, etwa Einladungen, Freigaben, Tresoränderungen oder Exporte. Sie helfen bei der Klärung von Änderungen, ersetzen aber keine vollständige Sicherheitsüberwachung.
Fall 3: Agentur- oder SaaS-Team mit Kundenzugängen
Hier liegt das Hauptrisiko nicht im schwachen Passwort, sondern in der Vermischung. Kundenzugänge geraten versehentlich in den falschen Bereich, werden privat weitergegeben oder beim Personalwechsel nicht vollständig übergeben.
Die empfohlene Struktur: getrennte Tresore oder Sammlungen je Kunde, zusätzlich getrennt von internen Unternehmenssystemen. Eine Sammelablage „Kunden“ mit pauschalem Vollzugriff ist genau das, was ihr nicht wollt. Prioritäten sind minimale Rechte, restriktive Freigaben, die schnelle Entfernung aus Kundengruppen, eine dokumentierte Übergabe und ein getesteter Export.
Kriterien, die im Teamalltag wirklich zählen
Ein guter Passwortmanager Vergleich beginnt nicht mit einer Marketing-Featureliste, sondern mit fünf bis acht prüfbaren Arbeitsabläufen. Diese Kriterien entscheiden im Alltag:
- Preislogik und Mindestnutzer: jährliche oder monatliche Abrechnung, Preis pro Person, Mindestanzahl an Lizenzen und die Kosten beim Wachstum.
- Rollen und Rechte: Unterscheidet zwischen „Eintrag verwenden“, „Eintrag ändern“, „Tresor verwalten“, „Nutzer verwalten“ und „Daten exportieren“. Für Kundenzugänge ist diese Trennung wichtiger als die Anzahl gespeicherter Passwörter.
- Sichere Freigabe: Zugangsdaten im gemeinsamen Tresor teilen statt das Passwort im Klartext zu versenden. Bei einem Passwortwechsel bleibt der aktuelle Eintrag zentral gepflegt.
- Exit und Migration: Prüft vorab, in welchem Format Organisationsdaten exportiert werden, wer exportieren darf und wie Exportdateien geschützt sowie nach der Migration gelöscht werden.
Zu Passkeys in Unternehmen lohnt sich eine präzise Erklärung: Passkeys sind kryptografische Anmeldeschlüssel, die bei unterstützten Diensten klassische Passwörter ersetzen können. Entscheidend ist aber nicht nur, ob der Anbieter Passkeys unterstützt. Ihr müsst prüfen, ob Passkeys in eurer Teamstruktur kontrolliert freigegeben, wiederhergestellt und bei Austritt entzogen werden können.
SSO und SCIM werden häufig überschätzt. SSO steht für Single Sign-on: Mitarbeitende melden sich über einen zentralen Identitätsdienst bei einem Dienst an. SCIM automatisiert das Anlegen, Ändern und Entfernen von Nutzer:innen und Gruppen. Für ein sehr kleines Team ist beides selten Kaufkriterium Nummer eins. Bei vielen Ein- und Austritten senken sie jedoch spürbar den Admin-Aufwand und die Zahl vergessener Konten.
Die drei Lösungen im direkten Vergleich
Preise und Tarifgrenzen ändern sich regelmäßig. Die folgenden Angaben stammen von den offiziellen Anbieterseiten zum Zeitpunkt der Recherche und dienen als Vorauswahlhilfe. Ein Test mit eurem eigenen Rollenmodell bleibt trotzdem notwendig.
| Kriterium | 1Password Business | Bitwarden Teams | Proton Pass Business |
|---|---|---|---|
| Preislogik (jährlich) | 8,99 US-Dollar pro Nutzer:in/Monat, Start ab einer Person | 4 US-Dollar pro Nutzer:in/Monat, unbegrenzt viele Nutzer:innen | Essentials ab 1,99 US-Dollar, Professional ab 4,49 US-Dollar pro Nutzer:in/Monat, jeweils ab drei Nutzer:innen |
| Sinnvoll für | Teams, die fein steuerbare Tresore, erweiterte Administration und Berichte priorisieren | preisbewusste Teams mit Bedarf an Organisationen, Sammlungen, Gruppen sowie Ereignis- und Audit-Protokollen | kleine datenschutzorientierte Teams mit einfacher Freigabe; Professional für Gruppen, SSO/SCIM, Richtlinien und detaillierte Protokolle |
| Rechte und Struktur | differenzierte Rechte je Tresor: ansehen, bearbeiten, löschen, kopieren, exportieren, Tresor verwalten | Organisationen mit Sammlungen und Gruppen; Gruppen erhalten oder verlieren Berechtigungen gebündelt | Essentials mit Tresor- und Eintragsfreigaben; Professional ergänzt Gruppen und Richtlinien |
| Passkeys | aktuelle Unterstützung im Test für eure Dienste und Workflows prüfen | laut Preisübersicht unterstützt | laut Preisübersicht bereits in Essentials unterstützt |
| Activity Logs | erweiterte Administration und Berichte laut Anbieter; relevante Ereignisse im Test prüfen | Ereignis- und Audit-Protokolle laut Anbieter enthalten | detaillierte Aktivitätsprotokolle in Professional, unter anderem Einladungen, Einträge, Tresore, Freigaben, sichere Links |
| SSO/SCIM | Identitätsanbieter-Integrationen laut Anbieter | SCIM und Directory Connector in Teams; passwortlose SSO-Integration, benutzerdefinierte Rollen, Kontowiederherstellung und Selbsthosting als Enterprise-Funktionen | SSO und SCIM in Professional |
| Export und Migration | 1PUX- oder CSV-Export; CSV enthält nur begrenzte Felder | verschlüsselter JSON-Export empfohlen; CSV ohne Karten, Identitäten, Passkeys und SSH-Schlüssel | Exportbedingungen und Rechte im gewählten Tarif vorab mit Testbestand prüfen |
| Typische Einschränkung | höherer Einstiegspreis | einige Identitäts- und Rollenfunktionen erst im Enterprise-Tarif | Mindestumfang drei Nutzer:innen; erweiterte Administration und Logs erst in Professional |
Quellen: 1Password Business Pricing | Bitwarden Business Preise | Proton Pass for Business Preise | 1Password Team-Tresore | 1Password Export | Bitwarden Organisationen | Bitwarden Organisationsexport | Proton Pass Aktivitätsprotokolle | Proton Pass SSO
1Password Business passt tendenziell, wenn Bedienbarkeit, feinere Tresorrechte und eine wachsende Administration das höhere Budget rechtfertigen. Wer viele Kundentresore mit unterschiedlichen Rechtestufen führt, bekommt hier ein sehr granulares Modell.
Bitwarden Teams passt tendenziell, wenn Kosten, Sammlungen mit Gruppen und die bereits enthaltenen Audit-Protokolle im Vordergrund stehen. Rechnet aber ehrlich nach: Wenn ihr passwortlose SSO-Integration, benutzerdefinierte Rollen oder Selbsthosting braucht, landet ihr im Enterprise-Tarif und damit in einer anderen Preisklasse.
Proton Pass Business passt tendenziell für kleine, datenschutzorientierte Teams, besonders wenn ihr ohnehin im Proton-Umfeld arbeitet. Bei strukturiertem Wachstum solltet ihr Professional gegen eure Anforderungen an Gruppen, Protokolle und Provisionierung prüfen, statt den Essentials-Preis als Dauerlösung zu kalkulieren.
Kostenfallen und Red Flags vor dem Vertragsabschluss
Die tatsächlichen Kosten entstehen oft neben dem Lizenzpreis. Achtet auf vier Punkte:
- Seat-Grenzen: Freelancer:innen, Werkstudierende und kurzfristige Projektrollen lösen schnell zusätzliche Lizenzen aus.
- Tarifgrenzen: SSO, SCIM, detaillierte Logs, benutzerdefinierte Rollen oder Richtlinien liegen teils erst in höheren Paketen.
- Admin-Zeit: Manuelle Rechtepflege kann eine niedrigere Lizenzgebühr wirtschaftlich komplett aufzehren.
- Toolwechsel: Datenformate, unverschlüsselte Exporte und nicht bereinigte Altzugänge erzeugen echten Aufwand.
Beim Export lohnt sich besondere Sorgfalt. 1Password-Exportdateien sind unverschlüsselt. Behandelt sie wie hochsensible Klartextdaten, versendet sie nicht per E-Mail und löscht sie nach erfolgreicher Migration. Bei Bitwarden ist der verschlüsselte JSON-Export dem CSV-Export vorzuziehen, sobald Daten wie Passkeys oder SSH-Schlüssel relevant sind.
Diese Red Flags solltet ihr direkt abstellen:
- Eine Shared Inbox dient als Passwortspeicher.
- Firmenkonten laufen auf privaten E-Mail-Adressen.
- Passwörter liegen in Excel, Chat, Tickets oder geteilten Notizen.
- Alle teilen ein Masterpasswort.
- Freelancer:innen erhalten Zugang ohne Ablaufdatum, verantwortliche Übergabe oder dokumentierten Entzug.
Die Sofortregel dazu ist simpel: Neue Geschäftskonten nur mit Firmen-E-Mail anlegen, Eigentümerschaft dokumentieren und Zugangsdaten ausschließlich im passenden Team-Tresor freigeben.
Quellen: 1Password Export | Bitwarden Organisationsexport | Proton Pass Richtlinien
Umstieg ohne Großprojekt: ein 14-Tage-Plan
| Zeitraum | Aufgabe | Ergebnis |
|---|---|---|
| Tage 1–2 | Inventar erstellen: Domain, E-Mail, Cloud, Banking, Buchhaltung, Code-Repositories, CRM, Werbekonten, Kundensysteme. Je Konto Zweck, geschäftliche Eigentümerschaft, benötigte Rolle und Wiederherstellungsweg festhalten | vollständige Zugangsliste statt Bauchgefühl |
| Tage 3–4 | Tool und Verantwortliche festlegen, ein oder zwei Admins bestimmen, Firmen-E-Mails verwenden, Admin-Zugänge mit MFA absichern | klare Zuständigkeit und geschützte Admin-Ebene |
| Tage 5–6 | Tresorstruktur einrichten, etwa Geschäftsführung, Finanzen, Marketing, Entwicklung, Notfallzugänge plus ein getrenntes Fach je Kunde. Minimale Rechte vergeben, also nur Zugriff für die konkrete Aufgabe | saubere Trennung ohne Sammelablage |
| Tage 7–8 | Daten migrieren und bereinigen: Browser-Speicher, Tabellen und Notizen kontrolliert übertragen, doppelte, schwache und unbekannte Passwörter ändern | gepflegter Datenbestand statt Altlasten |
| Tage 9–10 | MFA und Passkeys aktivieren, zuerst für Passwortmanager, E-Mail, Domain, Cloud und Finanztools. Passkeys bei kritischen Diensten testen, Wiederherstellung dokumentieren | abgesicherte Kernsysteme |
| Tage 11–12 | Team einführen, Regel kommunizieren: keine Passwörter über Chat oder E-Mail, Freigaben nur im Tool. Test „Zugang geben und wieder entziehen“ durchführen | funktionierender Alltagsprozess |
| Tage 13–14 | Offboarding- und Notfallprozess festschreiben: Konto deaktivieren, Gruppen entfernen, aktive Sitzungen prüfen, besonders kritische Zugangsdaten ändern. Notfallzugriff für mindestens zwei Personen ohne allgemeines Masterpasswort | dokumentierter Austritts- und Notfallweg |
Datenschutz und Vertragsunterlagen pragmatisch prüfen
Das ist keine Rechtsberatung, aber eine sinnvolle Einordnung: Je nach Einsatz verarbeitet der Dienst personenbezogene Daten. Dazu zählen Namen, geschäftliche E-Mail-Adressen, IP- und Nutzungsmetadaten sowie Zugangsdaten zu Systemen, in denen personenbezogene Daten liegen.
Ein Auftragsverarbeitungsvertrag, kurz AVV, regelt unter bestimmten Voraussetzungen die Verarbeitung personenbezogener Daten durch einen Dienstleister im Auftrag eures Unternehmens. Diese Fragen solltet ihr vor der Buchung klären:
- Wer ist Vertragspartner und welche Vertragsunterlagen stellt der Anbieter bereit?
- Welche Daten werden verarbeitet, wo können sie gespeichert oder übertragen werden und welche Unterauftragnehmer sind relevant?
- Welche Lösch-, Export- und Berechtigungsfunktionen gibt es bei Vertragsende?
- Welche Admin- und Sicherheitsfunktionen sind im tatsächlich gebuchten Tarif enthalten, nicht nur im Marketingmaterial?
1Password stellt ein Data Processing Addendum bereit. Proton stellt eine Vereinbarung zur Datenverarbeitung bereit und ordnet sich bei entsprechender Verarbeitung als Auftragsverarbeiter ein, während das nutzende Unternehmen Verantwortlicher ist. Bitwarden beschreibt sich als DSGVO-konform und verweist für internationale Übermittlungen auf Mechanismen wie EU-Standardvertragsklauseln. Das sind Anbieterangaben und ersetzt keine Prüfung eures konkreten Einsatzfalls.
Quellen: 1Password Data Processing Addendum | Proton Vereinbarung zur Datenverarbeitung | Bitwarden Compliance und Audits
FAQ
Was kostet ein Passwortmanager für Unternehmen?
Bei jährlicher Abrechnung liegen die Business-Tarife laut Anbieterangaben zwischen rund 1,99 und 8,99 US-Dollar pro Nutzer:in und Monat. Rechnet zusätzlich mit Mindestnutzerzahlen und möglichen Tarifwechseln, wenn ihr Gruppen, SSO oder detaillierte Protokolle braucht.
Reicht der Passwortmanager im Browser für ein Startup?
Für private Logins ja, für Firmenzugänge meist nicht. Browser lösen typischerweise nicht die organisatorischen Themen: geteilte Tresore, Rollen, Kundentrennung und zentraler Entzug beim Ausscheiden.
Brauchen wir SSO und SCIM von Anfang an?
Selten. Bei zwei bis fünf Personen sind MFA, saubere Tresorstruktur und ein funktionierendes Offboarding wichtiger. SSO und SCIM lohnen sich, sobald regelmäßig Menschen ein- und austreten.
Was passiert beim Wechsel des Anbieters?
Ihr exportiert die Organisationsdaten, importiert sie in das neue Tool und löscht die Exportdatei danach. Prüft vorher, welches Format vollständige Daten enthält und wer überhaupt exportieren darf.
Ersetzt ein Passwortmanager MFA?
Nein. Beide ergänzen sich: Der Manager sorgt für lange, einzigartige Passwörter, MFA schützt den Zugang zusätzlich durch einen zweiten Faktor.
Fazit: Die passende Wahl ist die, die Zugriffe sauber wachsen lässt
Einen Gesamtsieger gibt es bei der Frage nach dem richtigen Passwortmanager Unternehmen nicht. Founder-Duos sollten Mindestnutzerzahl, MFA, geteilte Tresore und Export priorisieren. Teams mit ersten Mitarbeitenden brauchen Gruppen, klare Rechte und ein belastbares Offboarding. Agenturen und SaaS-Teams brauchen vor allem konsequente Kundentrennung und nachvollziehbare Freigaben.
Euer nächster Schritt ist konkret: Legt das Zugangsinventar an, spielt drei reale Teamabläufe in einem Testkonto durch, dokumentiert die Tarifgrenzen und legt die Offboarding-Regel fest, bevor ihr breit ausrollt.
Pro-Tipp: Nehmt in den Test bewusst den unangenehmsten Fall auf, also den Austritt einer Person mit Kundenzugängen. Wenn dieser Ablauf in unter zehn Minuten sauber funktioniert, habt ihr das richtige Tool gefunden.
Wer Zugriffe früh als Betriebsprozess behandelt, vermeidet Schatten-Accounts, verlorene Konten und hektische Bereinigungen beim Wachstum.
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen.