Inhalt dieses Artikels
Ihr wollt einer Agentur eure Roadmap zeigen, einem externen Entwickler Zugang zum Repository geben oder mit einem Corporate über einen Piloten sprechen. Eine Geheimhaltungsvereinbarung Startup kann in genau solchen Situationen sinnvoll sein. Sie schützt aber nicht automatisch alles, was ihr im Team als vertraulich empfindet.
Das ist der häufigste Denkfehler in der frühen Phase: Ein heruntergeladenes Muster-NDA ohne Projektbezug erzeugt ein gutes Gefühl, aber selten echten Schutz. Wirksam wird Geheimhaltung erst durch die Kombination aus klarer Vereinbarung, bewusst begrenzter Informationsweitergabe und dokumentierten Schutzmaßnahmen im Alltag.
In diesem Beitrag klären wir die Begriffe, gehen typische Praxisfälle durch, schauen auf Investorengespräche, prüfen die wichtigsten Klauseln und schließen mit einer Kurz-Checkliste, die ihr vor dem nächsten Upload abarbeiten könnt.
Inhaltsverzeichnis
- Was rechtlich überhaupt geschützt sein kann
- Erst den Anlass prüfen, dann Informationen freigeben
- Warum professionelle Investor:innen oft nicht unterschreiben
- Diese Punkte sollte eine Vereinbarung eindeutig regeln
- Schutz im Alltag sichtbar machen
- Die Kurz-Checkliste vor dem Teilen
- Häufige Denkfehler vermeiden
- Fazit
Was rechtlich überhaupt geschützt sein kann
NDA steht für Non-Disclosure Agreement, im deutschen Geschäftsalltag ist damit fast immer eine Geheimhaltungsvereinbarung gemeint. Beide Begriffe könnt ihr weitgehend synonym verwenden, ein NDA ist also auch im Startup nichts anderes als eine Vertraulichkeitsvereinbarung zwischen euch und einer externen Partei.
Spannend wird es beim gesetzlichen Rahmen. Nach § 2 GeschGehG gilt eine Information nur dann als Geschäftsgeheimnis, wenn sie vier Bedingungen erfüllt: Sie ist nicht allgemein bekannt oder ohne Weiteres zugänglich, sie hat gerade wegen ihrer Geheimhaltung einen wirtschaftlichen Wert, es besteht ein berechtigtes Geheimhaltungsinteresse und sie wird durch angemessene Geheimhaltungsmaßnahmen geschützt.
Für Startups fallen darunter typischerweise: nicht veröffentlichte Preislogik, Kunden- und Lieferantendaten, Produkt-Roadmaps, Algorithmen, Quellcode, Prototypen, technische Architektur und Herstellungsverfahren. Eine Idee allein wird aber nicht dadurch geschützt, dass ihr „vertraulich“ in die Kopfzeile einer Datei schreibt. Im Streitfall müsst ihr plausibel machen können, dass ihr die Information tatsächlich geschützt habt.
Wichtig ist die Abgrenzung: Das NDA regelt Pflichten zwischen den beteiligten Parteien, das Geschäftsgeheimnisgesetz schafft einen gesetzlichen Rahmen mit eigenen Voraussetzungen. Beides greift ineinander, ersetzt sich aber nicht.
Quellen: § 2 GeschGehG | IHK Regensburg zum Schutz von Geschäftsgeheimnissen
Erst den Anlass prüfen, dann Informationen freigeben
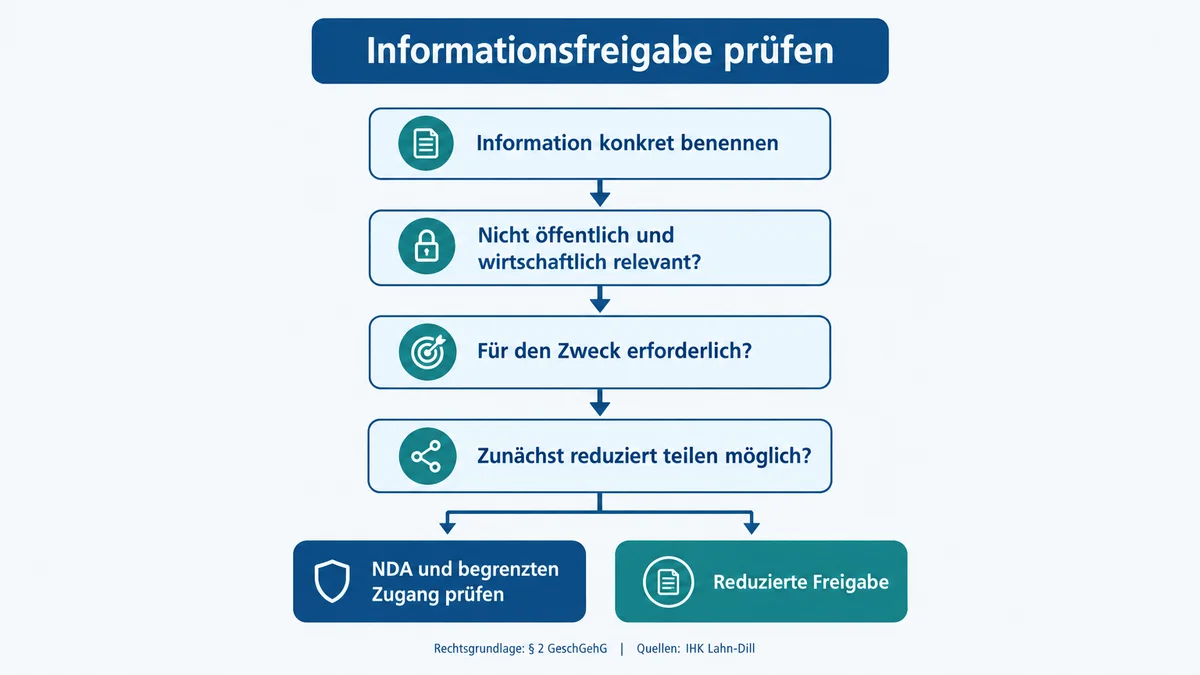
Bevor ihr etwas versendet, beantwortet vier Fragen: Was wird konkret geteilt? Ist es noch nicht öffentlich und wirtschaftlich relevant? Braucht die andere Seite genau diese Information für den vereinbarten Zweck? Und lässt sich der Inhalt zunächst abstrahieren, anonymisieren oder nur ausschnittsweise teilen?
Beim NDA mit freien Entwickler:innen ist die Antwort meistens eindeutig. Wenn externe Entwickler:innen Quellcode, technische Dokumentation, Zugangsdaten, Architekturbeschreibungen oder unveröffentlichte Produktpläne brauchen, ist eine Vereinbarung sinnvoll. Aber Achtung: Geheimhaltung regelt nicht, wem Arbeitsergebnisse und Nutzungsrechte zustehen. Computerprogramme sind urheberrechtlich geschützt, und für externe Dienstleister müsst ihr Nutzungs- und Verwertungsrechte sowie die Herausgabe von Code, Dokumentation und Zugängen ausdrücklich im Dienstleistungsvertrag regeln.
Beim Agentur-Briefing lohnt sich ein gestuftes Vorgehen. Teilt zuerst ein reduziertes Briefing, sensible Details zu Kampagnen, Launchplänen, Preisstrategie oder Kundendaten gebt ihr nur zweckgebunden und mit minimal nötigen Rechten frei. Werden dabei personenbezogene Daten in eurem Auftrag verarbeitet, reicht ein NDA nicht: Je nach Rollenverteilung braucht es zusätzlich einen Vertrag zur Auftragsverarbeitung nach der DSGVO.
Bei möglichen Co-Founder:innen kann eine Vereinbarung sinnvoll sein, sobald jemand tiefen Einblick in technische oder kommerzielle Details bekommt. Sie ersetzt aber keine spätere Regelung zu Rollen, Anteilen, Entscheidungsrechten und IP. Bei Corporate-Partnern oder Pilotkund:innen, wo Schnittstellen, Prototypen, Tests und Roadmaps im Spiel sind, ist meist eine gegenseitige Vereinbarung angemessen. Begrenzt dort präzise, ob und an welche verbundenen Unternehmen, Berater:innen oder Subunternehmer weitergegeben werden darf.
Die Due Diligence ist die strukturierte Unternehmensprüfung vor einem Investment, einer Beteiligung oder einem Verkauf. Hier gilt: Informationen stufenweise in einem Datenraum freigeben, zuerst allgemeine Unterlagen, später sensible Verträge, Kennzahlen und technische Details. Zugriffe und Freigaben solltet ihr dabei konsequent dokumentieren.
Quellen: DSGVO (amtliche deutsche Fassung) | Urheberrechtsgesetz
Warum professionelle Investor:innen oft nicht unterschreiben
Ein NDA vor dem Investor-Pitch klingt für viele Gründer:innen nach Selbstschutz, scheitert in der Praxis aber häufig. Bei frühen VC- und Angel-Gesprächen lehnen professionelle Investor:innen eine Geheimhaltungsvereinbarung regelmäßig ab.
Die Gründe sind nüchtern: Investor:innen sehen sehr viele ähnliche Geschäftsmodelle, möchten Konflikte mit bestehenden oder künftigen Investments vermeiden und halten den Prüfaufwand vor einem ersten Gespräch bewusst klein. Eine Ablehnung ist also kein Misstrauensvotum gegen euch.
Sie bedeutet aber auch nicht, dass ihr alles offenlegen müsst. Konzentriert das erste Pitchdeck auf Problem, Markt, Team, Traktion und Geschäftsmodell. Vollständiger Quellcode, geheime technische Implementierungen, Zugangsdaten, komplette Kundenlisten und nicht notwendige Vertragsdetails gehören nicht in diese Phase. Teilt Informationen gestuft mit wachsendem Interesse und haltet fest, welche Version welcher Unterlagen an wen gegangen ist.
Diese Punkte sollte eine Vereinbarung eindeutig regeln
Die folgenden Klauselbereiche helfen euch beim Einordnen. Sie sind keine universell wirksame Vorlage. Bei hoher wirtschaftlicher Bedeutung, internationalen Parteien oder komplexer Technologie lohnt sich eine rechtliche Prüfung im Einzelfall.
Zweck und Informationsumfang
Der Zweck muss konkret sein, etwa „Prüfung einer Zusammenarbeit im Bereich X“ oder „Durchführung des definierten Entwicklungsprojekts“. Beschreibt vertrauliche Informationen so, dass sie später identifizierbar bleiben: Quellcode, technische Dokumentationen, Produktpläne, Kennzahlen, Kundendaten, nicht öffentliche Vertragsinhalte. Übliche Ausnahmen gehören dazu: bereits öffentliche Informationen, rechtmäßig vorher bekannte Informationen und unabhängig entwickelte Informationen.
Zugriff nur für Personen mit Bedarf
Das Need-to-know-Prinzip bedeutet: Zugriff bekommt nur, wer die Information für seine konkrete Aufgabe braucht. Regelt ausdrücklich, ob und unter welchen Bedingungen Mitarbeitende, Berater:innen, verbundene Unternehmen oder Subunternehmer Informationen erhalten dürfen. Diese Personen sollten mindestens gleichwertig zur Vertraulichkeit verpflichtet werden. Für gesetzlich erzwungene Offenlegungen gilt: Die empfangende Partei informiert euch vorab, soweit zulässig, und legt nur das rechtlich Erforderliche offen.
Nutzung, Dauer sowie Rückgabe oder Löschung
Die Nutzung erfolgt ausschließlich für den vereinbarten Zweck, ohne Veröffentlichung, Weiterverwertung oder Verwendung für eigene andere Vorhaben. Unterscheidet zwischen Vertragslaufzeit und Dauer der Geheimhaltung, denn beides ist nicht dasselbe. Die Dauer sollte zum Wert und zur erwarteten Geheimhaltungsbedürftigkeit passen. Regelt außerdem Rückgabe oder Löschung nach Projektende, berücksichtigt dabei realistisch Backups und gesetzliche Aufbewahrungspflichten. Bei besonders sensiblen Unterlagen ist eine Löschbestätigung sinnvoll.
Technische Untersuchung bewusst behandeln
Reverse Engineering meint das Untersuchen, Rückbauen oder Testen eines Produkts, um seine Funktionsweise zu analysieren. Ein Reverse Engineering Vertrag ist in der Praxis meist eine Vereinbarung oder Klausel, die genau das für einen klar beschriebenen Prototypen, ein Testsystem oder eine Software einschränkt. Der Hintergrund: § 3 GeschGehG erlaubt Beobachten, Untersuchen, Rückbauen oder Testen eines öffentlich verfügbaren oder rechtmäßig besessenen Produkts grundsätzlich, sofern keine Pflicht zur Beschränkung besteht. Wollt ihr das einschränken, muss die Klausel klar und projektbezogen formuliert sein.
Vertragsstrafe nicht als Ersatzschutz behandeln
Eine Vertragsstrafe ist eine vorab vereinbarte Zahlung bei Pflichtverletzung. Unklare oder überzogene Beträge schrecken gute Partner:innen ab und können rechtlich problematisch sein. Saubere Zweckbindung, klare Pflichten und dokumentierte Prozesse sind in der Regel wichtiger als ein hoher Strafbetrag.
Quellen: IHK Potsdam, Muster Geheimhaltungsvereinbarung | § 3 GeschGehG
Schutz im Alltag sichtbar machen
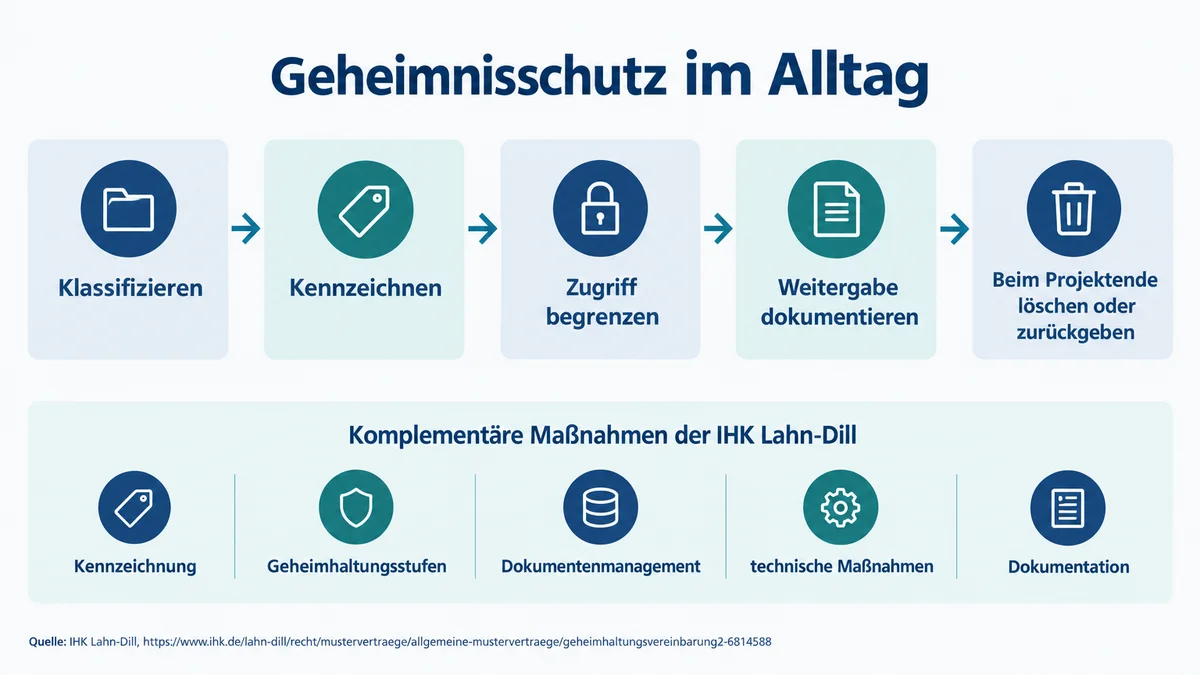
Geheimnisschutz ist für Gründer:innen vor allem eine Teamaufgabe. Ein Drei-Personen-Team braucht kein Konzernhandbuch, sondern einfache Regeln, die konsequent eingehalten werden. Entscheidend ist, dass ihr im Zweifel nachweisen könnt, was ihr getan habt.
| Maßnahme | Praktische Umsetzung im kleinen Team | Nachweis |
|---|---|---|
| Klassifikation | Kategorien „öffentlich“, „intern“ und „vertraulich“ festlegen, sensible Dateien sichtbar kennzeichnen | Dokumentierte Regel oder kurze Teamrichtlinie |
| Ablage | Vertrauliche Unterlagen zentral und berechtigungsgesteuert speichern, keine offenen, unbegrenzt weiterleitbaren Freigabelinks | Berechtigungsliste oder Freigabeprotokoll |
| Zugänge | Persönliche Accounts und Rechte nach Bedarf statt gemeinsamer Logins | Zugriffsübersicht |
| Weitergabe | Version, Datum und Empfänger:in bei besonders sensiblen Dateien festhalten | Freigabelog oder Projektnotiz |
| Offboarding | Rechte bei Projektende entziehen, Rückgabe oder Löschung anfordern und dokumentieren | Checkliste oder Löschbestätigung |
Die IHK nennt unter anderem Kennzeichnung, Geheimhaltungsstufen, Dokumentenmanagement, technische Maßnahmen, konsistente Vertragsklauseln und Dokumentation als ergänzende Schutzmaßnahmen. Genau diese Punkte machen aus einem Papier-NDA einen belastbaren Schutz.
Quelle: IHK Lahn-Dill, Geheimhaltungsvereinbarung mit Erläuterungen
Die Kurz-Checkliste vor dem Teilen
- Schritt 1, Information bewerten: Was genau wird geteilt? Welche Teile lassen sich weglassen, abstrahieren oder anonymisieren? Einstufung als öffentlich, intern oder vertraulich festlegen.
- Schritt 2, Empfänger und Zweck festlegen: Wer erhält Zugriff, warum und für wie lange? Darf diese Person weitergeben, und wenn ja, an wen und unter welchen Verpflichtungen?
- Schritt 3, vertragliche Grundlage prüfen: Gibt es bereits eine passende Vertraulichkeitsregelung? Falls nicht, vorab Zweck, Informationsumfang, Nutzung, Empfängerkreis, Dauer sowie Rückgabe und Löschung klären. Bei personenbezogenen Daten die datenschutzrechtliche Rollenverteilung prüfen.
- Schritt 4, Zugang begrenzen: Zentralen Ablageort wählen, persönliche Zugänge vergeben, nur erforderliche Rechte einrichten, offene Links vermeiden.
- Schritt 5, kennzeichnen und dokumentieren: Datei als vertraulich markieren, Version, Datum, Empfänger:in und Freigabe festhalten.
- Schritt 6, Projektende vorbereiten: Verantwortliche Person für Rechteentzug, Rückgabe oder Löschung und die Kontrolle der Umsetzung benennen.
Häufige Denkfehler vermeiden
- Copy-Paste-Muster ohne Bezug zum Projekt oder zur konkreten Information verwenden
- Alles pauschal als geheim bezeichnen, sodass der Schutzgegenstand nicht mehr nachvollziehbar ist
- Nach der NDA-Unterschrift unkontrolliert über private Messenger, Sammelpostfächer oder offene Cloud-Links teilen
- Geheimhaltung mit Eigentums-, Nutzungs- oder Verwertungsrechten verwechseln
- Das NDA als Ersatz für eine Patent-, Marken- oder IP-Strategie behandeln
- Schutzmaßnahmen und erfolgte Löschungen nicht dokumentieren
Häufige Fragen zur Geheimhaltungsvereinbarung
Brauche ich für jedes Gespräch ein NDA?
Nein. Eine Vereinbarung lohnt sich, wenn die andere Seite tatsächlich nicht öffentliche, wirtschaftlich relevante Informationen braucht, etwa Quellcode, Kennzahlen oder Prototypen. Für ein erstes allgemeines Gespräch reicht meist ein reduzierter Informationsumfang.
Schützt ein NDA meine Geschäftsidee?
Eine Idee als solche ist kaum schützbar. Schutzfähig sind konkrete, nicht öffentliche Informationen mit wirtschaftlichem Wert, die ihr durch angemessene Maßnahmen tatsächlich schützt.
Was ist der Unterschied zwischen NDA und AV-Vertrag?
Das NDA regelt Vertraulichkeit zwischen den Parteien. Werden personenbezogene Daten in eurem Auftrag verarbeitet, kann zusätzlich ein Vertrag zur Auftragsverarbeitung nach der DSGVO erforderlich sein.
Reicht ein Muster aus dem Netz?
Als Ausgangspunkt ja, als fertiger Vertrag selten. Zweck, Informationsumfang, Empfängerkreis und Dauer müsst ihr projektbezogen anpassen. Bei großen Summen oder komplexer Technologie gehört der Entwurf in anwaltliche Prüfung.
Fazit: Schutz entsteht vor dem Versand, nicht im Vertragsordner
Eine Geheimhaltungsvereinbarung Startup ist dann besonders nützlich, wenn sie eine tatsächlich begrenzte Zusammenarbeit strukturiert und zu gelebten Schutzmaßnahmen passt. Investiert vor dem nächsten Briefing oder Datenraum-Upload zehn Minuten und legt Informationsumfang, Zweck, Empfängerkreis und Zugriffsrechte fest.
Pro-Tipp: Legt einmalig eine kurze Teamregel an, welche Datei-Kategorien ihr habt und wer freigeben darf. Das spart später jede Diskussion. Bei wirtschaftlich wichtigen Technologien, Transaktionen oder komplexen Vertragskonstellationen holt ihr euch zusätzlich rechtlichen Rat für den konkreten Fall.
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen.