Inhalt dieses Artikels
Ein kleiner Ausfall wird ohne Vorbereitung schnell zum Geschäftsproblem
Ein Notfallplan Unternehmen klingt nach Konzern, Aktenordnern und Audits. In der Praxis entscheidet genau dieses eine Dokument darüber, ob euer Team bei einer Störung in zehn Minuten handlungsfähig ist oder einen halben Tag lang Zuständigkeiten sucht.
Die Szenarien sind unspektakulär und trotzdem teuer: Das zentrale Cloud-Tool ist nicht erreichbar. Auf einem Founder-Laptop taucht Ransomware auf. Kundendaten wurden versehentlich gelöscht. Ein Admin-Account ist kompromittiert. Rechnungen oder Support-Anfragen können plötzlich nicht mehr bearbeitet werden.
Nicht jeder IT-Vorfall ist eine Krise. Aber ungeklärte Zuständigkeiten, fehlende Kontakte und nie getestete Wiederherstellungen kosten gerade kleine Teams überproportional viel Zeit, Umsatz und Vertrauen. Dieser Beitrag zeigt euch die drei notwendigen Pläne, die wichtigsten Sofortmaßnahmen und eine realistische Umsetzung ohne Enterprise-Overkill.
Starten wir mit den Begriffen. Denn sobald die sauber getrennt sind, versucht niemand mehr, ein riesiges Compliance-Programm aufzubauen.
Inhaltsverzeichnis
- Was hinter Kontinuität, Krise und Sicherheitsvorfall steckt
- Mit diesen drei Dokumenten beginnt ein belastbares Setup
- Fünf Szenarien, die jedes Team einmal durchspielen sollte
- Das Minimal-Setup auf einer Seite
- Die BSI-Perspektive pragmatisch übersetzt
- 30-Minuten-Checkliste für heute
- In sieben Tagen vom Zettel zum getesteten Ablauf
- Häufige Denkfehler, die Ausfälle verlängern
- Fazit
Was hinter Kontinuität, Krise und Sicherheitsvorfall steckt
Business Continuity Management (BCM) ist ein Managementprozess mit einem einfachen Ziel: kritische Geschäftsprozesse während und nach einer Störung innerhalb einer akzeptablen Zeit weiterführen oder geordnet wieder anlaufen lassen. BCM ist nicht gleichbedeutend mit einer Zertifizierung. Für euch als KMU oder Startup heißt es vor allem: die wenigen Abläufe priorisieren, deren Ausfall sofort Kund:innen, Umsatz, Fristen oder Daten betrifft.
Krisenmanagement ist etwas anderes. Es sichert Entscheidungsfähigkeit und koordinierte Kommunikation bei einer größeren Lage. Die Leitfragen lauten: Wer entscheidet? Wer informiert wen? Und welche Priorität haben Schutz von Menschen, Daten und Geschäftsbetrieb?
Incident Response wiederum ist die strukturierte Reaktion auf einen IT-Sicherheitsvorfall, etwa einen gehackten Account, Schadsoftware oder unbefugten Datenzugriff. Dazu gehören Erkennen, Eindämmen, Analysieren, Wiederherstellen und Nachbereiten.
Der IT-Notfallplan ist das Dokument dazu: eine konkrete, schnell auffindbare Handlungsanweisung für technische und organisatorische Schritte bei Ausfall, Datenverlust oder Angriff. Notfallmanagement im Startup ist die schlanke Klammer darum herum, mit klaren Rollen, Kontakten, Ausweichabläufen und Übungen.
Quellen: BSI-Glossar Notfallmanagement
Mit diesen drei Dokumenten beginnt ein belastbares Setup
Ihr braucht nicht für jedes Risiko einen eigenen Ordner. Die folgenden drei Bausteine passen zusammen auf ein bis zwei Seiten plus Kontaktliste.
1. Zugänge, Geräte und Daten absichern
Der technische Teil listet die Konten auf, an denen alles hängt: zentrale Admin-Konten, Domain- und Hosting-Zugänge, Cloud-Speicher, Produktivsysteme, Zahlungsanbieter, Passwortmanager und die 2FA-Wiederherstellung.
Dann legt ihr fest, wer was darf: Konten sperren, Sitzungen beenden, Passwörter zurücksetzen, Berechtigungen prüfen, Dienstleister kontaktieren. Wichtig ist außerdem die Vorsorge für den zweiten Faktor. Geht das Gerät verloren oder ist es defekt, braucht ihr hinterlegte Alternativen oder belastbare Wiederherstellungswege. Zwei-Faktor-Authentisierung bei zentralen Konten aus Bequemlichkeit zu deaktivieren, ist der teuerste Shortcut überhaupt.
Quellen: BSI zur Zwei-Faktor-Authentisierung
2. Den Betrieb vorübergehend weiterführen
Für maximal fünf bis sieben kritische Prozesse haltet ihr fest, wie der Mindestbetrieb aussieht, wenn das Hauptsystem nicht verfügbar ist. Support-Anfragen laufen dann über einen alternativen E-Mail-Kanal. Zahlungsfristen werden transparent verlängert. Vertriebsgespräche und Lieferzusagen werden manuell dokumentiert. Der Kundenstatus geht über einen Ausweichkanal raus.
Welche Prozesse kritisch sind, klärt ihr nicht abstrakt, sondern über vier Fragen: Was verursacht sofort Umsatzverlust? Was betrifft Kund:innen direkt? Wo drohen Daten- oder Fristprobleme? Und wo hängt alles an einer einzigen Person oder einem einzigen Tool?
3. Klar und kontrolliert kommunizieren
Legt vorab fest, wer Team, Kund:innen und Dienstleister informiert, und wer vertritt. Drei Textbausteine reichen für den Start: „Wir untersuchen eine Störung“, „Diese Funktion ist eingeschränkt, nächstes Update bis [Uhrzeit]“ und „Der Betrieb ist wiederhergestellt, wir prüfen mögliche Nachwirkungen“.
Nennt nur bestätigte Fakten. Behauptet keine Ursache, solange sie nicht geprüft ist. Und gebt immer einen Zeitpunkt für das nächste Update an. Das BSI empfiehlt für IT-Sicherheitsvorfälle genau diese Logik: relevante interne Stellen und die Geschäftsleitung informieren, Rollen und Entscheidungsbefugnisse klären und die Auswirkungen auf Kerndienstleistungen und Kund:innen bewerten.
Quellen: BSI-Checkliste Organisatorisches bei IT-Sicherheitsvorfällen
Fünf Szenarien, die jedes Team einmal durchspielen sollte
Für jedes Szenario gilt dieselbe Sofortlogik: Was ist betroffen? Wer entscheidet? Was läuft minimal weiter? Wen informieren wir? Wie dokumentieren wir die Wiederherstellung?
Wenn ein Cloud-Dienst nicht erreichbar ist
Betroffen sein können CRM, Helpdesk, Hosting-Panel, Kollaborationstools oder ein produktkritischer SaaS-Dienst. Prüft zuerst die Abhängigkeit und den Statuskanal des Anbieters, aktiviert dann manuelle Ersatzprozesse. Spüren Kund:innen die Einschränkung, informiert ihr aktiv. Entscheidungen bekommen einen Zeitstempel, damit ihr später nachvollziehen könnt, was wann galt.
Wenn Schadsoftware auf einem Founder-Laptop auftaucht
Ransomware kann Daten und Systeme verschlüsseln oder Zugriffe blockieren und Lösegeld fordern. Die sichere Grundlogik: betroffenes Gerät vom Netz trennen, sich auf keinen Fall hektisch über dieses Gerät in zentrale Konten einloggen, Verantwortliche aktivieren, Zugänge über ein sauberes Gerät absichern, fachliche Unterstützung hinzuziehen und Kommunikation sowie Wiederherstellung koordinieren.
Eine Lösegeldzahlung garantiert keine Freigabe der Daten. Getestete Sicherungskopien dagegen ermöglichen die Wiederherstellung oft ganz ohne Lösegeld.
Quellen: BSI, Ransomware: Erste Hilfe bei einem schweren IT-Sicherheitsvorfall
Wenn Kundendaten versehentlich gelöscht wurden
Die erste Frage ist nicht nur, ob die Daten zurückkommen. Sondern auch: Welche Kund:innen, Verträge, Fristen und Folgeprozesse sind betroffen?
Entscheidend ist der Backup Restore. Nicht das Vorhandensein einer Sicherung ist der Nachweis, sondern die kontrollierte Wiederherstellung der wichtigsten Daten in einem Test. Haltet im Plan fest: Was wird gesichert, wo liegt die Sicherung, wie häufig erfolgt sie, wer darf sie wiederherstellen und wann war der letzte Test?
Wenn ein Admin-Konto übernommen wurde
Die Reihenfolge: aktive Sitzungen beenden, Passwort ändern, zweiten Faktor und Wiederherstellungswege absichern, Berechtigungen und verdächtige Aktivitäten prüfen, Auswirkungen auf Systeme und Kundendaten bewerten. Zentrale Accounts sollten nie ausschließlich an eine einzelne Founder-Person gebunden sein.
Wenn Zahlung oder Support stillsteht
Sammelt Anfragen an einem alternativen Kanal, behandelt Zahlungsfristen transparent, erfasst Vorgänge mit Zeitstempel und kommuniziert die Wiederaufnahme aktiv. Das klingt banal, verhindert aber verlorene Tickets und verärgerte Kund:innen.
Das Minimal-Setup auf einer Seite
Erstellt eine einseitige Notfallübersicht. Detailwissen darf woanders liegen, aber die ersten Schritte müssen ohne Suche auffindbar sein. Sechs Felder reichen:
- Kritische Prozesse: maximal fünf bis sieben, jeweils mit akzeptabler Ausfallzeit und manueller Alternative.
- Rollen: Geschäftsentscheidung, Technik und Zugänge, Kommunikation. Jeweils mit Vertretung und Entscheidungsbefugnis.
- Kontaktliste: Team, Hosting- und Domain-Anbieter, Zahlungsdienstleister, IT-Dienstleister, Versicherung und wichtige Kundenkontakte. Nicht nur im ausgefallenen Cloud-Tool speichern, sondern offline sicher verfügbar und aktuell halten.
- Admin-Zugänge: Passwortmanager, Notfallzugriff, 2FA-Wiederherstellung und mindestens zwei berechtigte Personen für besonders kritische Konten.
- Backups: Sicherungsumfang, Speicherort, Verantwortliche, Restore-Prozess und Datum des letzten Wiederherstellungstests.
- Kommunikation und Eskalation: Statuskanal, Freigabe für Kundeninformationen, Reihenfolge der Alarmierung und Zeitpunkt der nächsten Lagebewertung.
Erst die Prozesslogik, dann die Tools. Ein neues Tool ersetzt weder eine Zuständigkeit noch einen getesteten Ablauf.
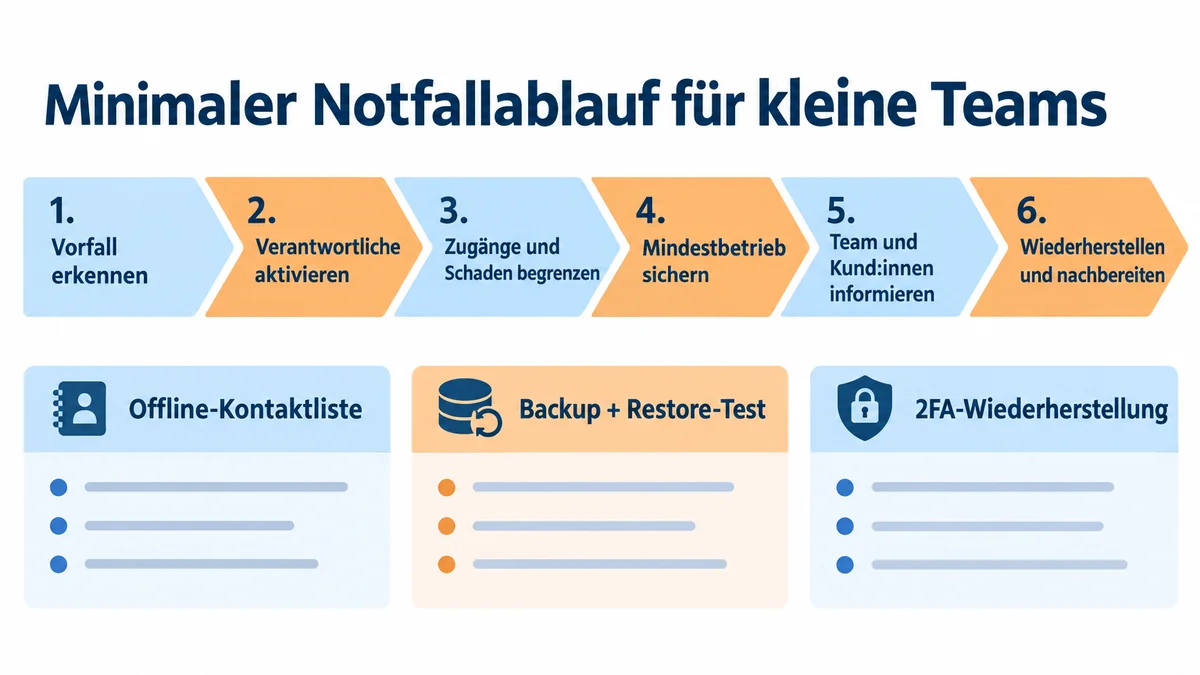
Das Dokument ist ein lebendes Arbeitsmittel. Nach jedem Test und jedem realen Vorfall zieht ihr nur die wichtigsten Lücken nach, statt ein umfangreiches Handbuch zu schreiben, das danach niemand mehr öffnet.
Die BSI-Perspektive pragmatisch übersetzt
Der BSI-Standard 200-4 ist der deutsche Orientierungsrahmen für Business Continuity Management. Für Startups ist er keine Pflicht und keine Zertifizierungsvorgabe, sondern eine saubere Denkstruktur. In Alltagssprache übersetzt bedeutet er:
- Kritische Prozesse und die Folgen eines Ausfalls kennen.
- Rollen, Notfallvorsorge und Wiederanlauf festlegen, bevor etwas passiert.
- Maßnahmen dokumentieren, regelmäßig üben und verbessern.
- Notfallvorsorge organisatorisch verankern, damit sie nicht bei einer einzelnen Person verschwindet.
Die BSI-Perspektive für KMU ergänzt einen wichtigen Punkt: Sicherheitsvorfälle sollten intern niedrigschwellig gemeldet werden können. Klare Regeln und Sensibilisierung im Team verkürzen die Reaktionszeit oft stärker als zusätzliche Technik.
Quellen: BSI-Standard 200-4 | BSI-Broschüre Cybersicherheit für KMU
30-Minuten-Checkliste für heute
- [ ] Drei bis sieben kritische Prozesse und ihre wichtigsten Abhängigkeiten notieren.
- [ ] Für Technik, Geschäftsentscheidung und Kommunikation je eine verantwortliche Person plus Vertretung festlegen.
- [ ] Admin-Konten, Passwortmanager, Domain-Zugang und 2FA-Wiederherstellung prüfen.
- [ ] Festhalten, welche Daten gesichert werden, wo das Backup liegt und wer einen Restore auslösen darf.
- [ ] Einen Backup Restore für die wichtigsten Kunden- oder Betriebsdaten terminieren.
- [ ] Offline-Kontaktliste sicher ablegen und Aktualität prüfen.
- [ ] Ausweichkanal für Support und Kundenstatus bestimmen.
- [ ] Eskalationsweg bei einem IT-Vorfall in einem Satz dokumentieren.
- [ ] Einen 20-minütigen Teamtest terminieren.
Das ist das notwendige Fundament für BCM für KMU, nicht die fertige Endausbaustufe.
In sieben Tagen vom Zettel zum getesteten Ablauf
| Tag | Arbeitsschritt |
|---|---|
| 1 | Kritische Prozesse, Daten und externe Abhängigkeiten erfassen |
| 2 | Rollen, Vertretungen und Entscheidungsgrenzen festlegen |
| 3 | Admin-Konten, Passwortmanager, 2FA und Domainzugriff überprüfen |
| 4 | Backups prüfen und ersten Wiederherstellungstest durchführen |
| 5 | Kurzen IT-Notfallplan mit Sofortmaßnahmen und Kontaktliste schreiben |
| 6 | Kundenkommunikation vorbereiten und Ausweichkanal testen |
| 7 | Ein Szenario durchspielen, etwa kompromittierter Admin-Account oder Cloud-Ausfall |
Nach dem Test priorisiert ihr höchstens drei Verbesserungen. So bleibt Business Continuity Management umsetzbar statt theoretisch.
Häufige Denkfehler, die Ausfälle verlängern
- „Wir haben Backups.“ Besser: Wiederherstellungen testen und das Testergebnis mit Datum notieren.
- „Das ist ein IT-Thema.“ Besser: Support, Zahlungen, Kund:innen und Geschäftsentscheidungen mitplanen.
- „Die Kontakte sind in Slack oder im Passwortmanager.“ Besser: aktuelle Offline-Alternative bereithalten.
- „Im Ernstfall entscheidet der Founder.“ Besser: Entscheidungsbefugnis und Vertretung vorab definieren.
- „Wir kaufen noch ein Security-Tool.“ Besser: erst Rollen, Abläufe und Mindestbetrieb klären.
- „Der Plan ist fertig.“ Besser: quartalsweise ein kurzes Szenario testen.
Ein sachlicher Datenschutz-Hinweis gehört dazu: Wenn personenbezogene Daten kompromittiert, verloren, verändert oder unbefugt offengelegt werden, kann eine Datenschutzverletzung vorliegen. Ob eine Meldung erforderlich ist, hängt vom Einzelfall ab. Besteht ein Risiko für die Rechte und Freiheiten betroffener Personen, ist die zuständige Aufsichtsbehörde grundsätzlich unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden zu informieren.
Quellen: BfDI, Datenschutz-Grundverordnung (INFO 1)
Häufige Fragen zum Notfallplan im Unternehmen
Was gehört minimal in einen Notfallplan für ein Startup?
Kritische Prozesse mit manueller Alternative, benannte Rollen samt Vertretung, eine offline verfügbare Kontaktliste, Admin-Zugänge inklusive 2FA-Wiederherstellung, Backup- und Restore-Infos sowie ein Kommunikations- und Eskalationsweg. Das passt auf eine Seite.
Wie oft sollte ein Backup Restore getestet werden?
Mindestens einmal pro Quartal für die wichtigsten Kunden- und Betriebsdaten, zusätzlich nach größeren Änderungen an Systemen oder Datenstrukturen. Notiert jedes Testergebnis mit Datum.
Braucht ein kleines Team wirklich BCM nach BSI 200-4?
Nein, nicht als Zertifizierung. Der Standard liefert die Denkstruktur. Umgesetzt werden muss für kleine Teams nur der Kern: Kritisches erkennen, Verantwortliche benennen, Wiederanlauf planen, üben.
Wer entscheidet im Ernstfall, wenn der Founder nicht erreichbar ist?
Genau das legt ihr vorab fest. Zu jeder Rolle gehört eine Vertretung mit klar definierter Entscheidungsbefugnis, vor allem für Zugangssperrungen und Kundenkommunikation.
Fazit: Vorbereitung ist ein Vertrauensvorteil
Ein funktionierender Notfallplan Unternehmen beginnt nicht mit komplexer Software, sondern mit wenigen kritischen Prozessen, erreichbaren Verantwortlichen, getesteten Wiederherstellungen und vorbereiteter Kommunikation. Der Effekt ist messbar: kürzere Ausfälle, weniger Abhängigkeit von einzelnen Foundern, ein professionelleres Auftreten gegenüber Kund:innen und deutlich bessere Vendor-Readiness, wenn Enterprise-Kunden Sicherheitsfragebögen schicken.
Pro-Tipp: Hinterlegt in eurer Notfallübersicht das Datum des letzten Restore-Tests ganz oben. Diese eine Zahl zeigt sofort, ob euer Plan lebt oder nur existiert.
Konkret für heute: die 30-Minuten-Checkliste durchgehen, innerhalb einer Woche ein Szenario testen und die Übersicht danach gezielt nachschärfen.
Dieser Beitrag bietet allgemeine Praxisorientierung und ersetzt keine individuelle IT-Sicherheits-, Datenschutz- oder Rechtsberatung bei einem konkreten Vorfall.
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen.